
امنیت تاسیسات دولتی شما با فناوری پیشرفته و منطبق با استانداردها
HID در امنیت و کنترل دسترسی دولتی — از PIV و FICAM تا GovPass و NIS2 — متخصص است و نهادها و سازمانهای برجسته در سراسر جهان به آن اعتماد دارند.
کشف کنید که چگونه میتوانیم به سیستمهای امنیتی تاسیسات دولتی شما کمک کنیم تا سختگیرانهترین پروتکلها و استانداردها را رعایت کنند — بیآنکه لازم باشد همهی سختافزار قدیمی خود را یکباره جایگزین کنید.
ریدرهای آمادهی GovPass بریتانیا
ریدرهای HID Signo GovPass طراحی شدهاند تا از طریق عملکرد سختآزموده، رمزنگاری در کلاس برتر و ذخیرهسازی امن کلید، الزامات استاندارد GovPass بریتانیا را برآورده کنند و از آن فراتر روند. این ریدرهای چندمنظوره با پشتیبانی از بیش از ۱۵ فرمت اعتبارنامه، تداوم عملیاتی را در طول استقرارهای مرحلهای تضمین میکنند.
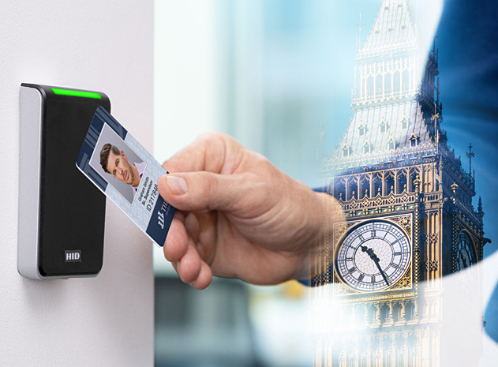
ریدرهای مجهز به PIV برای تاسیسات دولتی آمریکا
ریدرهای مجهز به PIV شرکت HID از FIPS 201، کارتهای مبتنیبر PKI و انواع کارت قدیمی (از جمله PIV، PIV-I، CIV، CAC، TWIC، iCLASS، HID Prox و بیشتر) پشتیبانی میکنند.
در کنار ماژول احراز هویت pivCLASS، هر حالت احراز هویت موردنیاز (مانند CHUID، CAK، PIV+PIN، BIO، CHUID+BIO، CAK+BIO) را میتوان اجرا کرد تا هر سطح تضمین امنیتی برای ادارات دولتی، شهرداریها و شهرها فراهم شود.
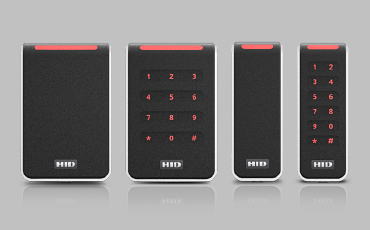
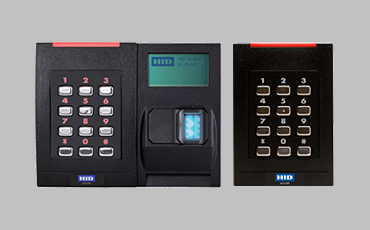
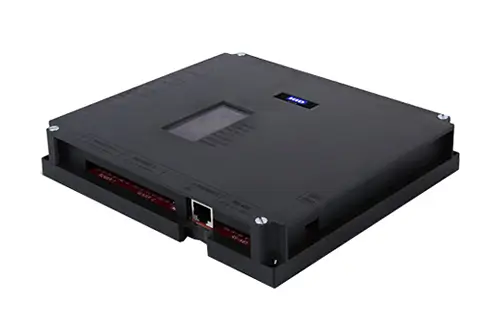
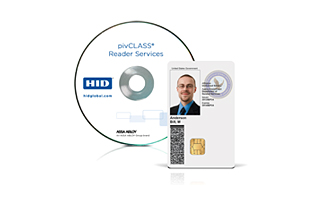
ماژول احراز هویت pivCLASS
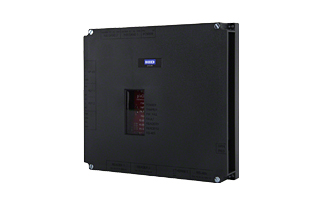
ماژولهای احراز هویت pivCLASS (PAM) رایانههای توکاری در فرمفاکتور کوچک با میانافزار ازپیشبارگذاریشده و قابلبهروزرسانیاند که میان ریدرها و پنل PACS موجود نصب میشوند. PAMها «کار سنگین» اعتبارسنجی اعتبارنامهی دارندهی کارت PIV را هنگام ارائهی کارت به ریدرها انجام میدهند.
آیا سیستم کنترل دسترسی فیزیکی شما برای NIS2 آماده است؟
حقایق کلیدی — به زبان ساده — دربارهی چگونگی برآوردهکردن الزامات کنترل دسترسی دستورالعمل امنیت شبکه و اطلاعات ۲ (NIS2) اتحادیهی اروپا را دریافت کنید.
راهکارهای PIV مقرونبهصرفه و تعاملپذیر
راهکارهای ماژولار pivCLASS شرکت HID استفاده از کارتهای تایید هویت شخصی (PIV) را برای کنترل دسترسی فیزیکی — در هر سطح تضمین — برای سازمانهای دولتی، پیمانکاران و بنادر آمریکا آسان میکنند.
مجموعهی کنترل دسترسی HID برای دولت را کاوش کنید
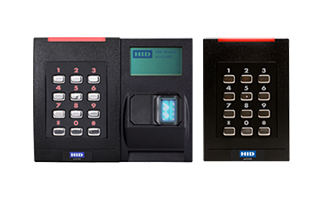
ریدرهای منطبق با الزامات دولتی
سوالات متداول
تاسیسات دولتی ما همین حالا از اعتبارنامههای PIV منطبق با FICAM استفاده میکند. آیا این یعنی سیستم کنترل دسترسی فیزیکی ما هم منطبق است؟
لزوما نه. کارتهای PIV تنها یک جزء از یک سیستم دسترسی فیزیکی کاملا منطبق با FICAM هستند. رهنمودهای فنی ارائهشده در استاندارد پردازش اطلاعات فدرال شمارهی ۲۰۱ (FIPS 201) برای استقرار سیستمهای منطبق با FICAM شامل پروتکلهایی برای اجزای نرمافزاری و سختافزاری متعددی است که با هم برای قفل و بازکردن نقاط دسترسی کار میکنند (از جمله نرمافزار head-end، کنترلرها، پایگاههای داده، ریدرها و بیشتر).
خوشبختانه، دولت آمریکا فهرستی از محصولات تاییدشدهی FIPS 201 را در IDManagement.gov نگه میدارد که میتوان از آن برای ارزیابی انطباق واقعی اجزای موجود یا بالقوهی تاسیسات شما با FIPS 201 استفاده کرد.
تفاوت میان ریدرهای «FICAM-capable» و «FICAM-ready» چیست؟
سیستمهایی که «FICAM capable» یا «FICAM ready» هستند، از نظر تئوری قادر به برآوردهکردن مشخصات موردنیاز رهنمودهای FICAMاند. بهطور کلی، ریدرهای FICAM-ready بدون تنظیمات اضافی و بهمحض خروج از جعبه آمادهی کارند، در حالی که ریدرهای FICAM-capable به پیکربندی بیشتری نیاز دارند.
سیستمهای منطبق با ICAM آزمون و گواهیگیری دقیقی را پشت سر گذاشتهاند تا اطمینان حاصل شود که همهی الزامات را برآورده میکنند، که دربارهی محصولات FICAM-capable و FICAM-ready چنین نیست. فرایند گواهی FICAM از سوی یک شخص ثالث معتبر گواه انکارناپذیری ارائه میدهد که اجزای راهکارهای PACS شما آنچه را ادعا میکنند انجام خواهند داد. برای فهرست کنونی محصولات تاییدشدهی FICAM به IDManagement.gov مراجعه کنید.
تفاوت میان مکانیزم احراز هویت PIV (PIV-AUTH) و مکانیزم احراز هویت کارت PIV (PIV-CAK) چیست؟
تفاوت کلیدی میان این دو، سطح امنیت و راستیآزمایی موردنیاز است. PIV-CAK برای کنترل دسترسی فیزیکی با امنیت پایینتر بهکار میرود که در آن هیچ PIN لازم نیست. PIV-AUTH به یک PIN نیاز دارد و برای دسترسی منطقی (مثلا رایانهها و شبکهها) و موقعیتهای دسترسی فیزیکی با امنیت بالاتر استفاده میشود.
برای ریدرهای PIV شرکت HID، باید از حالت شفاف (transparent) استفاده کنم یا حالت بستهی توسعهیافته (extended packet)؟
ریدرهای کنترل دسترسی HID از دو پروتکل ارتباطی اصلی برای انتقال داده میان ریدر و پنل استفاده میکنند: حالت شفاف و حالت بستهی توسعهیافته. انتخاب میان این حالتها معمولا به الزامات سیستم و سازگاری با زیرساخت کنترل دسترسی موجود بستگی دارد.
حالت شفاف:
- دادهی کارت را بدون تغییر مستقیما عبور میدهد
- فرمت و ساختار اصلی دادهی کارت را حفظ میکند
- به حفظ سازگاری با سیستمهای موجود کمک میکند
حالت بستهی توسعهیافته:
- فیلدهای داده و قالببندی اضافی میافزاید
- چکسام، کدهای تاسیسات و فرادادههای دیگر را دربر میگیرد
- قابلیتهای امنیت و اعتبارسنجی پیشرفته فراهم میکند
- امکان قالببندی و پردازش سفارشی داده را میدهد
برای اطلاعات بیشتر لطفا تماس بگیرید.
چگونه مطمئن شوم سیستم کنترل دسترسی فیزیکی سازمانم برای NIS2 اروپا آماده است؟
دستورالعمل امنیت شبکه و اطلاعات ۲ (NIS2) اتحادیهی اروپا الزامات امنیتی و گزارشدهی بالاتری نسبت به دستورالعمل اصلی NIS سال ۲۰۱۶ دارد، همراه با جریمههای سنگینتر و مجموعهی گستردهتری از صنایع تحتتاثیر، از جمله انرژی، حملونقل، مالی، سلامت، خدمات عمومی، زیرساخت دیجیتال و مدیریت عمومی.
ما اخیرا یک eBook منتشر کردهایم که اطلاعات ضروری و عملی برای آمادهکردن سازمان شما برای NIS2 را دربر میگیرد، از جمله توصیههای مشخص برای ریدرها، اعتبارنامهها، کنترلرها و سرورها/کلاینتهای کنترل دسترسی.
GovPass چیست؟ و آیا میتوانید به تاسیسات دولتی بریتانیایی من در انطباق با آن کمک کنید؟
GovPass جدیدترین پیشرفت در کنترل دسترسی یکپارچهی دولت بریتانیا است که از رمزنگاری سطحبالا و تولید متمرکز کارت بهره میبرد. برنامهی GovPass میکوشد دسترسی امن را در سراسر سایتهای دولتی با فراهمکردن کیفیت یکنواخت، مدیریت مجوز محلی و رمزنگاری مستحکم ساده کند.
دربارهی خط تولید ریدرهای منطبق با GovPass شرکت HID بیشتر بدانید یا بیدردسرترین مسیر انطباق برای تاسیسات خود را در eBook ما بیابید.