
بازگشت سرمایه پسکی: توانمندسازیِ افراد، نه رمزهای عبور
حملات فیشینگ و سرقت اطلاعات هویتی همچنان بزرگترین تهدید برای امنیت سازمانی و سلامت مالی کسبوکارها هستند.
پسکی، ساختهشده برای سازمان
بیشینهسازی بهرهوری
دسترسیِ امن به حسابها، سرویسها و سیستمهای داخلی را با گزینههای بیومتریکِ سریعِ بدونرمز و تکلمسی فراهم کنید.
سفارشیسازی احراز هویت
از گستردهترین طیف اعتبارنامههای چندفناوری انتخاب کنید و تجربه را متناسب با نیازهای کسبوکار، کاربران و برند خود بسازید.
محافظت از سازمان شما
ریسکهای فیشینگ را حذف کنید و درعینحال تجربهٔ کاربری را ساده کنید. با یک راهکار واحد که همهٔ نیازهای فناوری FIDO شما را پوشش میدهد، در چند روز مستقر شوید.
سفرِ پسکیِ خود را آغاز کنید
احراز هویتکنندههای دارای گواهی FIDO
سبد محصولاتِ احراز هویتکنندههای امن، مدرن و منطبق با استانداردهای ما را کاوش کنید.
مدیریت پسکی سازمانی
پسکیهای گرهخورده به دستگاه را در مقیاس وسیع با راهکار جایزهبردهٔ ما — ساده و امن — تأمین، بازنشانی و مدیریت کنید.
پسکی در عمل
یک کارت برای درها و اپلیکیشنها
دفتر HID در فرانسه دسترسیِ همگرا را با کارتهای Crescendo آزمود؛ کارتهایی که دسترسیِ سریع و بدونرمز را هم به فضاهای کاری فیزیکی و هم به اپلیکیشنهای دیجیتال — از Windows تا Dropbox — فراهم کردند.
۸۷٪ سازمانها هماکنون در حال استقرار پسکی هستند
پژوهش FIDO Alliance انفجار علاقه به پسکیهای سازمانی را نشان میدهد. آیا شرکت شما نفر بعدی است؟
مورد اعتماد سازمانها در سراسر جهان
از سازمانهای جهانی تا نهادهای دولتی، سازمانهای پیشرو برای ایمنسازی دسترسیِ افراد و سیستمهای خود به HID تکیه میکنند.
«کلید Crescendo با طراحیِ شیک و بادوامش از دیگر کلیدهای FIDO موجود در بازار متمایز است و همتراز با کیفیتی است که از اعتبارنامههای HID انتظار داریم. ما این را به همهٔ مشتریانمان توصیه خواهیم کرد.»
David Backus
مهندس فروش
TX Systems Identity Solutions
شناختهشده بهعنوان پیشرو در احراز هویت بدونرمز
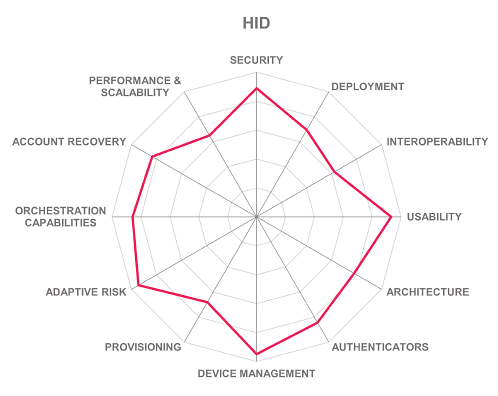
HID دههها تجربه در ارائهٔ راهکارهای احراز هویتِ مقاوم در برابر فیشینگ و با اطمینان بالا دارد که مورد اعتماد سازمانها در سراسر جهان است. KuppingerCole ما را بهعنوان «پیشروی کلی» (Overall Leader) در احراز هویت بدونرمز شناخته است — بهخاطر احراز هویتکنندههای سختافزارمحور، مدیریت چرخهٔ عمرِ اعتبارنامهها برای اعتبارنامههای فیزیکی و منطقی، و پشتیبانی از محیطهای ترکیبیِ پیچیده.
دانلود KuppingerCole Buyer Compass
کتابچهٔ راهنمای پسکی
پسکیها در حال دگرگونکردن نحوهٔ ایمنسازی دسترسی، سادهسازی گردشکار و کاهش ریسکهای مرتبط با هویت در سازمانها هستند. اما پیادهسازی احراز هویت بدونرمز یک سفرِ یکاندازهبرایهمه نیست. راهنمای ما را دانلود کنید تا بیاموزید چگونه پسکیها را در مقیاس وسیع — بهشکل امن، راهبردی و با کمترین اختلال — عرضه کنید. کشف کنید چگونه یک رویکرد مرحلهای میتواند پذیرش را ساده کند و به شما در ساخت برنامهای متناسب با نیازهای سازمانتان کمک کند.
دانلود راهنمای پیادهسازی پسکیِ HID
مسیر خود را برای جایگزینی رمزهای عبور با پسکی بیابید
HID عضوی افتخاری از FIDO Alliance است و جهان را بهسوی امنیتِ بدونرمز پیش میبرد. ما بیش از یک دهه راهکارهای مقاوم در برابر فیشینگ ارائه دادهایم که استانداردِ هویت دیجیتالِ مورد اعتماد را در سطح جهانی تعیین میکنند.
HID عضو فعال Microsoft Intelligent Security Association (MISA) است و راهکارهای پیشرفتهٔ هویت و دسترسی ارائه میدهد که با محیطهای Microsoft مانند Entra ID یکپارچه میشوند تا امنیت را تقویت و دسترسیِ امن را تسریع کنند.
سوالات متداول
پسکیها چیستند و چگونه کار میکنند؟
پسکیها یک روش ورودِ بدونرمز و مقاوم در برابر فیشینگاند که از رمزنگاری کلید عمومی استفاده میکنند. بهجای تایپ رمز عبور، کاربران با یک عامل بیومتریک (مانند اثر انگشت یا اسکن چهره) یا یک PIN گرهخورده به دستگاهشان احراز هویت میشوند.
پسکیها چرا از رمزهای عبور سنتی امنترند؟
پسکیها با هرگز بهاشتراکنگذاشتنِ یک راز با سرور، ریسک سرقت رمز، فیشینگ و credential stuffing را از بین میبرند. آنها از یک مدل امنِ کلید عمومی-خصوصی استفاده میکنند که احراز هویت را روی دستگاه شما نگه میدارد.
تفاوت پسکیهای همگامشده (synced) و گرهخورده به دستگاه (device-bound) چیست؟
پسکیهای synced در یک فضای ابری امن ذخیره میشوند و در چند دستگاه قابلاستفادهاند، درحالیکه پسکیهای device-bound بهصورت محلی روی یک دستگاه ذخیره میشوند. HID از هر دو مدل برای پاسخ به نیازهای مختلف کسبوکار پشتیبانی میکند.
احراز هویت FIDO چیست؟
FIDO (Fast Identity Online) مجموعهای از استانداردهای باز احراز هویت است که ورودِ قوی و بدونرمز را با اعتبارنامههای رمزنگاریشدهٔ منحصربهفردِ هر دستگاه ممکن میکند.
چگونه بفهمم پسکی برای سازمان من مناسب است؟
پسکی مناسب شماست اگر بهدنبال این موارد باشید:
- احراز هویتِ امن و غیرمتمرکز، چون پسکیهای device-bound بهجای سرورها روی دستگاههای فردی ذخیره میشوند. این آنها را در برابر حملات فیشینگ مقاوم میکند.
- زمانبندیِ پیادهسازی سریع — بر پایهٔ فناوری FIDO، پسکیها برای تیمهای IT بهسادگی قابلپیادهسازیاند و پشتیبانی توکارِ گستردهای در سمت کلاینت دارند.
- یکپارچهسازیِ بیدردسر با اپلیکیشنهای شناختهشدهٔ سازمانیِ وب و موبایل مانند Microsoft Office 365 و Google Workspace.
بهترین قالبِ پسکی برای من کدام است؟
دو نوع پسکی وجود دارد — device-bound و synced.
پسکیهای synced در فضای ابری امن ذخیره میشوند و در چند دستگاه قابلاستفادهاند، درحالیکه پسکیهای device-bound بهصورت محلی روی یک دستگاه ذخیره میشوند.
پسکیهای synced مانند رمزهای عبور قابلکرک نیستند و بسیار کاربرپسندند، چون کاربر مجبور نیست هر بار برای دسترسی به یک حساب روی دستگاهی جدید دوباره ثبتنام کند. با این حال، پسکیهای synced را میتوان با AirDrop و Nearby Share با دیگران بهاشتراک گذاشت که اگر بهاشتباه به دست افراد مخرب بیفتد، یکپارچگی حساب را تهدید میکند.
پسکیهای device-bound امنیت بیشتری ارائه میدهند و معمولاً برای موارد استفادهٔ سازمانی یا نیروی کار بهینهترند. برخی سازمانها ترکیبی از این راهکارها را راهحل خوبی مییابند، چون موارد استفاده میان دپارتمانها بسیار متفاوت است. یافتنِ امنیتِ درست برای کاربرِ درست کلیدی است. برای یافتن گزینهٔ مناسبِ نیاز خود، با یکی از کارشناسان ما گفتوگو کنید.
آیا پسکیها با استانداردها و مقررات صنعتی سازگارند؟
کاملاً. پسکیها ذاتاً بر استانداردهای باز FIDO — بهویژه FIDO2 که پروتکلهای WebAuthn و CTAP را برای ارائهٔ احراز هویتِ بدونرمز و مقاوم در برابر فیشینگ ترکیب میکند — استوارند. راهکارهای HID از طیف گستردهای از چارچوبها و استانداردهای انطباق پشتیبانی میکنند، ازجمله:
- FIDO2 و WebAuthn — هستهٔ معماری پسکی، که ورودِ امن و بدونرمز را در مرورگرها و پلتفرمها ممکن میکند.
- PKI (زیرساخت کلید عمومی) و OATH — برای سازمانهایی که به مدلهای احراز هویتِ لایهای یا ترکیبی نیاز دارند.
- NIST SP 800-63 و PSD3 — احراز هویتکنندهها و راهکارهای پسکیِ دارای گواهی FIDO از HID به برآوردهکردن الزامات مقرراتی برای احراز هویت قوی مشتری و اطمینان از هویت کمک میکنند.
HID عضو و مشارکتکنندهٔ FIDO Alliance و شریک Microsoft Intelligent Security Association (MISA) است، که تضمین میکند راهکارهای ما با الزامات انطباقِ درحالتحول و بهترین شیوهها همراستا بمانند.
چرا HID را برای احراز هویت پسکی انتخاب کنیم؟
HID بیش از ۲۰ سال تجربه در کارتهای هوشمند، گواهیهای دیجیتال و مدیریت چرخهٔ عمر را ترکیب میکند تا سفرهای بدونرمزِ منحصربهفرد را متناسبسازی کند.
بهعنوان عضو FIDO Alliance و با فناوریِ احراز هویتِ دارای گواهی FIDO، HID راهکارِ پسکیِ آمادهٔ سازمان و مقیاسپذیر را همراه با نرمافزارِ آسانِ Enterprise Passkey Management ارائه میدهد.
چه چیزی راهکارهای FIDO شرکت HID را برای سازمانها منحصربهفرد میکند؟
HID به سازمانها این فرصت را میدهد که موارد استفادهٔ منحصربهفرد و متنوع را پوشش دهند و رویکردی آیندهنگر به احراز هویت داشته باشند — چه پسکیها بخشی از استراتژی فعلی شما باشند و چه قصد دارید بهتدریج آنها را به بخشی از نیروی کار خود بیاورید. سفرِ پسکیِ HID بهشکلی منحصربهفرد برای افزایش بهرهوری نیروی کار و کاراییِ عملیاتی طراحی شده است، از طریق:
- استفاده از یک PIN مشترک در فناوریهای دسترسی منطقی (FIDO یا PKI)، تا کارکنان مجبور نباشند دو PIN را روی یک دستگاه بهخاطر بسپارند.
- قابلیت بازیابی PIN — با برخی اعتبارنامهها، اگر PIN فراموش یا قفل شود، اعتبارنامه دیگر قابلاستفاده نیست. پسکیهایی که بخشی از خط محصولات Crescendo هستند را میتوان از راه دور بازگشایی کرد.
- استفاده از کارتهای Crescendo برای ساخت کارتهای شناساییِ کارکنان که هم دسترسی بدونرمز به اپلیکیشنهای کسبوکار و هم دسترسی فیزیکی به ساختمان را با یک دستگاه فراهم میکند.
HID چگونه از احراز هویت بدونرمز در صنعت خدمات مالی پشتیبانی میکند؟
HID راهکارهای احراز هویتِ بدونرمزِ سرتاسری و متناسب با مؤسسات مالی ارائه میدهد. پلتفرم ما ایمنسازیِ دسترسی به دادهها، سیستمها، ایستگاههای کاری و اپلیکیشنهای حساس را آسان میکند — درحالیکه بهرهوری را بیشینه و با مقررات صنعتی منطبق میماند. ما همچنین به بانکها کمک میکنیم:
شروع سریع
پسکیها را در چند روز، بدون اختلال در کسبوکار، مستقر کنید. یک راهکار واحد همهٔ نیازهای فناوری FIDO شما را پوشش میدهد.
متناسبسازیِ سفرهای ورود
از متخصصان بانکی و خدمات مالی گرفته تا کارکنان پشتیبانی و فراتر از آن، HID به شما کمک میکند تجربهٔ احراز هویتِ درست را متناسب با نیازها، کاربران و برندِ کسبوکارتان بسازید.
بیشینهسازی بهرهوری
با یک نشانِ شناساییِ واحد برای دسترسی هم به اپلیکیشنهای کسبوکار و هم به درها، بهرهوری را افزایش و دسترسیِ کارکنان را ساده کنید.
آیا HID میتواند به ما در پیادهسازی سریع پسکی کمک کند؟
بله. پلتفرم احراز هویت HID به شما امکان میدهد پسکیهای مبتنیبر FIDO را در چند روز — نه چند هفته — و با کمترین اختلال در عملیات کسبوکار مستقر کنید.
FIDO Alliance چیست؟
FIDO Alliance یک کنسرسیوم صنعتیِ باز است که بر حذف رمزهای عبور و پیشبردِ احراز هویتِ مقاوم در برابر فیشینگ تمرکز دارد. این اتحادیه پلتفرمهای فناوری، فروشندگان سختافزار، مؤسسات مالی، شرکتهای امنیتی و ارائهدهندگان خدمات را گرد هم میآورد تا استانداردهای باز (مانند FIDO2، WebAuthn و CTAP) را تعریف کنند که به مردم امکان میدهد بدون رازهای مشترک مانند رمز عبور یا رمزهای یکبارمصرفِ پیامکی (OTP) بهشکل امن وارد شوند.
FIDO مخفف چیست؟
FIDO یعنی Fast IDentity Online. اتحادیهٔ FIDO یک نهاد استانداردسازیِ شناختهشدهٔ جهانی است که بر احراز هویتِ بدونرمز تمرکز دارد.
تفاوت FIDO و پسکی چیست؟
FIDO استاندارد است. پسکی یک اعتبارنامه است که بر پایهٔ استانداردهای FIDO ساخته میشود. وقتی عبارت «ورود با پسکی» را میبینید، آن در پشتصحنه توسط FIDO پشتیبانی میشود.