
جریان تردد افراد و دسترسی به محیط کار را مدیریت کنید
پیمایش پیچیدگیهای انواع مختلف هویت و سیستمهای کنترل دسترسی میتواند دشوار باشد. بسیاری از سازمانها با مدیریت هویتها و دسترسیها در بخشها و فرایندهای گوناگون دستوپنجه نرم میکنند که اغلب به مداخلات دستیِ پرهزینه و پرریسک میانجامد. راهکار PIAM ما این فرایند را ساده میکند و یک پلتفرم متمرکز برای مدیریت تمام جنبههای هویت فیزیکی و کنترل دسترسی فراهم میآورد. از استخدام تا خروج، سیستم ما گذارهای روان را تضمین میکند و در عین حال امنیت، انطباق و تجربهی کلی محیط کار دیجیتال را ارتقا میدهد. با ارائهی راهکارهای قدرتمند هویت نیروی کار و امکان صدور اعتبارنامهی امن، پلتفرم ما سازمانها را توانمند میسازد تا در یک محیط کاری ترکیبی به موفقیت برسند.
راهکارهای سازمانی HID SAFE
مجموعهای جامع از قابلیتها.
مطالعه بروشور »
PIAM برای کسبوکار شما
تجربهی برند خود را ارتقا دهید و انطباق و امنیت را با قدرتمندترین راهکارهای آمادهی PIAM آسانتر کنید.
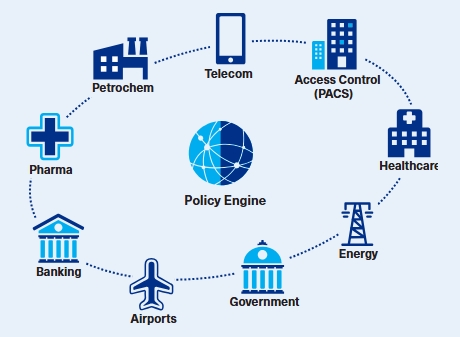
SAFE برای سازمانها
هویتهای فیزیکی را بهصورت متمرکز مدیریت میکند و با زیرساخت کنترل دسترسی موجود در سراسر یک سازمان با محیط کاری ترکیبی یکپارچه میشود
بیشتر بدانید »
SAFE برای هوانوردی
دسترسی هویتی و مدیریت اعتبارنامهی کارکنان فرودگاه را متمرکز و خودکار میکند
بیشتر بدانید »
SAFE برای سلامت
یک راهکار هوشمند مدیریت بازدیدکنندهی بیمار ارائه میدهد که برای برآورده کردن نیازهای منحصربهفرد بیمارستانها و مراکز درمانی طراحی شده است
بیشتر بدانید »
SAFE برای دولت
رویکردی مبتنی بر خطمشی برای مدیریت و ثبتنام دارندگان کارت PIV در سیستمهای متنوع PACS ارائه میدهد
بیشتر بدانید »
SAFE برای بانکداری
امکان خودکارسازی و مدیریت متمرکز هویتهای دسترسی فیزیکی نیروی کار و بازدیدکنندگان را فراهم میکند
بیشتر بدانید »
مدیریت بازدیدکنندگان
بازدیدها را بدون کاستن از امنیت آسانتر و دلپذیرتر کنید
بیشتر بدانید »
HID SAFE 2025، بهترین راهکار PIAM ماست!
HID SAFE به شما کمک میکند با نیازهای در حال تغییر کسبوکار سازگار شوید و امن و منطبق باقی بمانید. این راهکار جدیدترین قابلیتها را با خدمات اشتراکی ارزشمند برای راهکارهای هویت نیروی کار شما ترکیب میکند!
بیشتر بدانید »
تهدیدهای محیط کار را پیشبینی کنید
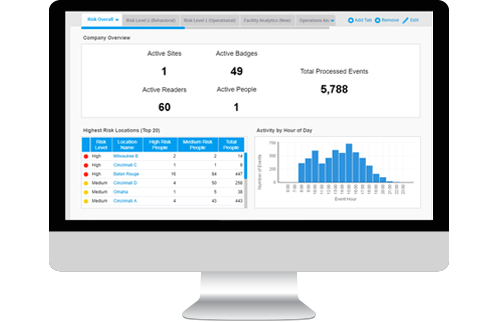
با داشبوردها و گزارشهای هوش امنیتی، تهدیدهای داخلی را به حداقل برسانید و از مناطق پرخطر محافظت کنید. HID SAFE با استفاده از یادگیری ماشینِ لحظهای، دادههای هویتی سایبری و فیزیکی را جمعآوری و همبسته میکند و بینشها و گزارشهای امنیتی عملی در اختیار شما قرار میدهد.
کاوش در HID SAFE Analytics »
خطمشی امنیت فیزیکی را بهصورت یکپارچه اجرا کنید
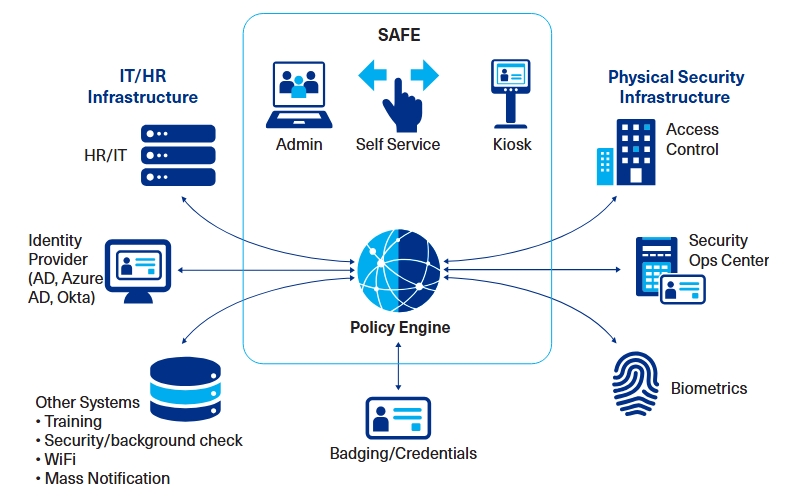
همگامسازی مدیریت هویت با کنترلهای دسترسی فیزیکی در سطح جهانی، در چشمانداز امنیتی امروز حیاتی است. راهکار PIAM ما بهصورت یکپارچه با زیرساخت موجود ادغام میشود، اجرای خطمشیهای داخلی را خودکار میکند و انطباق با مقررات را تضمین مینماید. با ترکیبی از جمعآوری دادهی لحظهای، یادگیری ماشین و رویکردهای مبتنی بر خطمشی، سازمانها را توانمند میسازیم تا خطمشیهای امنیت فیزیکی را کارآمد و مؤثر اجرا کنند.
انطباق با مقررات و الزامات سازمانی را حفظ کنید
انطباق با مقررات و خطمشیهای داخلی در محیط کسبوکار امروز غیرقابلچشمپوشی است. راهکار PIAM ما به سازمانها کمک میکند تا بهراحتی در چشمانداز مقرراتی حرکت کنند. از Basel II تا HIPAA، سیستم ما پایبندی به سختگیرانهترین مقررات و الزامات را تضمین میکند. با متمرکزسازی مدیریت هویت نیروی کار و کنترلهای دسترسی، سازمانها میتوانند با اطمینان الزامات انطباق را برآورده کنند و در عین حال ریسکها را کاهش دهند.
SAFE به سازمانها کمک میکند تا با سختگیرانهترین مقررات، الزامات و خطمشیهای داخلی منطبق شوند، از جمله:
- Basel II، GLBA
- DEA
- CFATS
- TL-9000
- Sarbanes-Oxley
- ISO-27000
- HIPAA
- NERC/FERC
- FIPS 201، HSPD-12 ICAM
- TSA، SIDA AAAE
پرسشهای متداول
PIAM چیست و چگونه امنیت محیط کار را بهبود میبخشد؟
مدیریت هویت و دسترسی فیزیکی (PIAM) لایهی حاکمیتی است که کنترل دسترسی را خودکار میکند و تعیین میکند چه کسی، چه زمانی و چرا به کدام فضاها دسترسی دارد. HID این دسته را تعریف کرد و با HID SAFE — اَبَرمرکز (superhub) PIAM در صنعت که سیستمهای پراکنده را به یک موتور تصمیمگیری تبدیل میکند — آن را پیش میبرد. PIAM با همگامسازی HR، IT و PACS، دسترسی مبتنی بر نقش و اصل حداقل امتیاز را اعمال میکند و تضمین میکند که اقدامات چرخهی عمر هویت قابلحسابرسی باشند. نتیجه، مدیریت، حاکمیت و انطباقِ کاملاً خودکارِ دسترسی فیزیکی است که ریسک و بار اداری را کاهش میدهد.
PIAM به رعایت کدام استانداردهای انطباق کمک میکند؟
PIAM با متمرکزسازی مدیریت هویت و خودکارسازی فرایندهای حسابرسی، از انطباق با مقررات اصلی از جمله HIPAA، Basel II و ISO-27000 پشتیبانی میکند. این کار خطاهای دستی را کاهش میدهد و گزارشدهی به نهادهای ناظر را ساده میکند. با چارچوب تضمین دسترسی فیزیکیِ HID SAFE، سازمانها مقررات و خطمشیهای داخلی را به هویتها و فضاها نگاشت میکنند، الزامات بههمپیوستهی IT و فیزیکی را همتراز میسازند و شواهد را بهصورت درخواستی نگه میدارند تا بهجای بررسیهای دورهای، تضمین مستمر ارائه دهند.
کاوش در HID SAFE برای سلامت »
کاوش در HID SAFE برای بانکداری »
آیا PIAM را میتوان برای سازمان ما پیکربندی کرد؟
بله. HID SAFE طوری طراحی شده که پیکربندی منعطفی برای یکپارچهسازی پروفایلهای ریسک، خطمشیها و مدلهای عملیاتی در صنایع مختلف ارائه دهد. مدل اَبَرمرکز PIAM به تیمها امکان میدهد نقشها، گردشکارها، تأییدها و قواعد نگهداری را سفارشی کنند و در عین حال یک ستون فقرات حاکمیتی استاندارد را حفظ نمایند. این امر انعطاف محلی را همراه با نظارت مرکزی فراهم میکند و تضمین میکند که خطمشی بهصورت یکسان در سایتها، مستأجران و انواع هویت اعمال شود.
PIAM چگونه تجربهی محیط کار دیجیتال را بهبود میبخشد؟
PIAM با گردآوری گردشکارهای هویت، خطمشیها و صدور اعتبارنامه در پشتصحنه، دسترسی را امن و در عین حال دلپذیر میکند. تجربهی هویت مورد اعتماد HID SAFE، درخواستها، پیشثبت بازدید و صدور اعتبارنامه برای کارکنان، پیمانکاران و بازدیدکنندگان را با گزینههای موبایلی یا کارت ساده میکند و مسیر دسترسی حاکمیتشدهای فراهم میآورد که برای کاربر دلنشین است. دسترسی روشن و قابلپیشبینی، تیکتهای دستی و معطلی در لابی را کاهش میدهد و ساعتها زمان را برای تیمهای امنیتی و زمان ارزشمند را برای کارکنان و پیمانکاران آزاد میکند.
PIAM چگونه به کاهش تهدید داخلی کمک میکند؟
PIAM با همبستهسازی سیگنالهای فیزیکی و IT، اعمال تحلیلهای تأسیسات برای شناسایی ناهنجاریها و مدیریت دسترسی از طریق گردشکارهای استخدام و خروج که لغو دسترسی را هنگام تغییر نقش یا خروج اعمال میکنند، ریسک داخلی را کاهش میدهد. اَبَرمرکز PIAM در HID SAFE کنترلهای همیشهفعال و گزارشدهی آمادهی حسابرسی فراهم میکند، رفتار پرخطر را بهسرعت آشکار میسازد و کنترل دسترسی قابلپیشبینی را تضمین میکند. از طریق چارچوب تضمین دسترسی فیزیکیِ HID SAFE، اصل حداقل امتیاز بهطور یکسان بر کارکنان، پیمانکاران و بازدیدکنندگان اعمال میشود و تحلیلهای تأسیسات، پاسخها و بررسیهای مبتنی بر خطمشی را هدایت میکنند.
آیا PIAM میتواند از محیطهای کاری ترکیبی و دورکاری پشتیبانی کند؟
بله. PIAM یک صفحهی کنترل واحد برای هویتهای مورد اعتماد فراهم میکند که سایتها و مدلهای کاری ترکیبی را پوشش میدهد و تضمین میکند که با تغییر الگوهای کاری، دسترسی یکسان و مبتنی بر خطمشی باقی بماند. این موضوع حیاتی است، چراکه گارتنر پیشبینی کرده بود تا سال ۲۰۲۵، ۶۰٪ سازمانها کار ترکیبی را بپذیرند. حاکمیت متمرکز همراه با اجرای محلی، عملیات را منعطف و تابآور نگه میدارد و در عین حال انطباق را حفظ میکند.
مزایای هزینهای پیادهسازی PIAM چیست؟
حاکمیت خودکار، پردازش و خطاهای دستی، بار اداری و هزینههای انطباق را تا ۳۰٪ کاهش میدهد. HID SAFE با کاستن از تیکتهای دستی و معطلی در لابی، ساعتها زمان را به تیمهای امنیتی و کاربران بازمیگرداند، آمادهسازی حسابرسی را با شواهد درخواستی ساده میکند و حاکمیت را با نتایج قابلاندازهگیری کسبوکار مانند کارایی عملیاتی و تابآوری همراستا میسازد.
مطالعهی وبلاگ دربارهی صرفهجویی با PIAM »
HID SAFE چگونه از یکپارچهسازی ادغام و تملک (M&A) و همترازی امنیتی روز اول پشتیبانی میکند؟
HID SAFE با ایفای نقش اَبَرمرکز PIAM و صفحهی کنترل، همترازی دسترسی فیزیکی روز اول را در جریان یک رویداد ادغام و تملک تسریع میکند و یک تجربهی استخدام واحد و استاندارد در همهی مکانها ایجاد میکند تا ریسکهای دسترسی فیزیکی پس از معامله را از بین ببرد. مدل سلسلهمراتبی سایت و دامنهی HID SAFE نیز الگوهای یکسان مبتنی بر نقش و رابطه و اصل حداقل امتیاز را در مقیاس بزرگ اعمال میکند، در حالی که APIها و کانکتورهای باز از سناریوهای پرهزینهی جایگزینی کامل که اغلب بخشی از M&A هستند جلوگیری میکنند.