
این دومین قسمت از یک سری سه قسمتی است که به بررسی افزایش و نیاز به یک رویکرد همگرا برای دسترسی و احراز هویت در سطوح فیزیکی و دیجیتال میپردازد. این مقاله بر روی آنچه که یک راهحل همگرا باید به دست آورد و مزایایی که میتواند به ارمغان بیاورد، تمرکز خواهد کرد.
مدیریت متمرکز و یکپارچه
- مدیریت و کنترل متمرکز
- پلتفرم احراز هویت یکپارچه
متمرکزسازی و یکپارچهسازی هر فناوری از منظر بلوغ استراتژیک و همچنین مزایای صرفهجویی در مقیاس دیده میشود. این مفاهیم به ابزارها، تخصص و تصمیمگیری اعمال میشوند. با این حال، این نیاز به تفکیک از منظر دسترسی و احراز هویت دارد. در مقاله اول این سری، من توضیح دادم که چگونه اهمیت روزافزون مدیریت هویت و دسترسی (IAM) به طور کلی موفقیتها و ناکامیهای موجود در احراز هویت و دسترسی را تقویت کرده است. این نقاط ضعف تأیید هویت در هر دو حوزه فیزیکی و دیجیتال برای طیف وسیعی از انواع کاربران وجود دارد. برای حمایت از چنین مجموعهای در حال رشد و متنوع از نقاط دسترسی و انواع هویت، قابلیتهای مدیریت و کنترل مورد توجه قرار میگیرد — با ابزارها، پیکربندی و ویژگیهای متنوع.
مدیریت و کنترل
بیایید جنبههای مدیریت و کنترل را تعریف کنیم و چگونه معمولاً برای هر دو محیط فیزیکی و دیجیتال طراحی میشوند. مدیریت به جایی که هویتها، اعتبارنامهها، مجوزها و سیاستها پیکربندی میشوند، مربوط میشود. اساساً نقشهبرداری از شاید “چه کسی” و “چه چیزی”. جنبه کنترل بر جایی تمرکز دارد که تصمیمات بر اساس آن نقاط دادهای گرفته میشود. بنابراین در این مثال ساده آیا کسی باید دسترسی داشته باشد و چرا؟ مفهوم کنترل میتواند به یک حوزه اجرا نیز گسترش یابد — جایی که کنترل برقرار میشود — بنابراین شاید در یک درب، یا در یک برنامه وب. شما میتوانید این را به عنوان “چگونه” دسترسی داده میشود، برچسبگذاری کنید. چرا هیچ یک از اینها مرتبط است؟
وقتی ما در اصطلاحات مدیریت و کنترل فکر میکنیم، میتوانیم به سرعت یک چشمانداز شکسته از بسیاری از ابزارهای کنترل، سیگنالهای داده، پورتالهای طراحی و نقاط تصمیمگیری را ببینیم. جنبه متمرکزسازی هدف دارد تا رویکردی سادهتر به مدیریت داده و طراحی را پشتیبانی کند، اما اجازه میدهد تا اجرای توزیعشدهتری از اینکه چگونه آن دادهها میتوانند تصمیمات دسترسی را بهبود بخشند، وجود داشته باشد.
ما همچنین باید این موضوع را از هر دو جنبه فیزیکی و دیجیتال در نظر بگیریم. دسترسی فیزیکی به سیستمهای کارت شناسایی، اتاقهای امن، سیستمهای بیومتریک و موانع سایت وابسته خواهد بود. ما به سرعت نتایج تکهتکه شدن را مشاهده میکنیم — از مدیریت جداگانه کارتهای شناسایی توسط تأسیسات، بهروزرسانیهای منابع انسانی که با اتاقهای امن همگام نمیشوند یا لاگهای دسترسی فیزیکی که در سیلو قرار دارند. یک مثال کلاسیک از یک کارگر موقت است که قراردادش به پایان رسیده، اما معمولاً تعداد زیادی از کارتهای دسترسی فیزیکی که در اختیار دارد هنوز ساعتها و گاهی روزها بعد در سایت فعال هستند. این نه تنها یک ریسک امنیتی را معرفی میکند، بلکه مدیریت انطباق، حسابرسی و عملیات را تضعیف میکند.
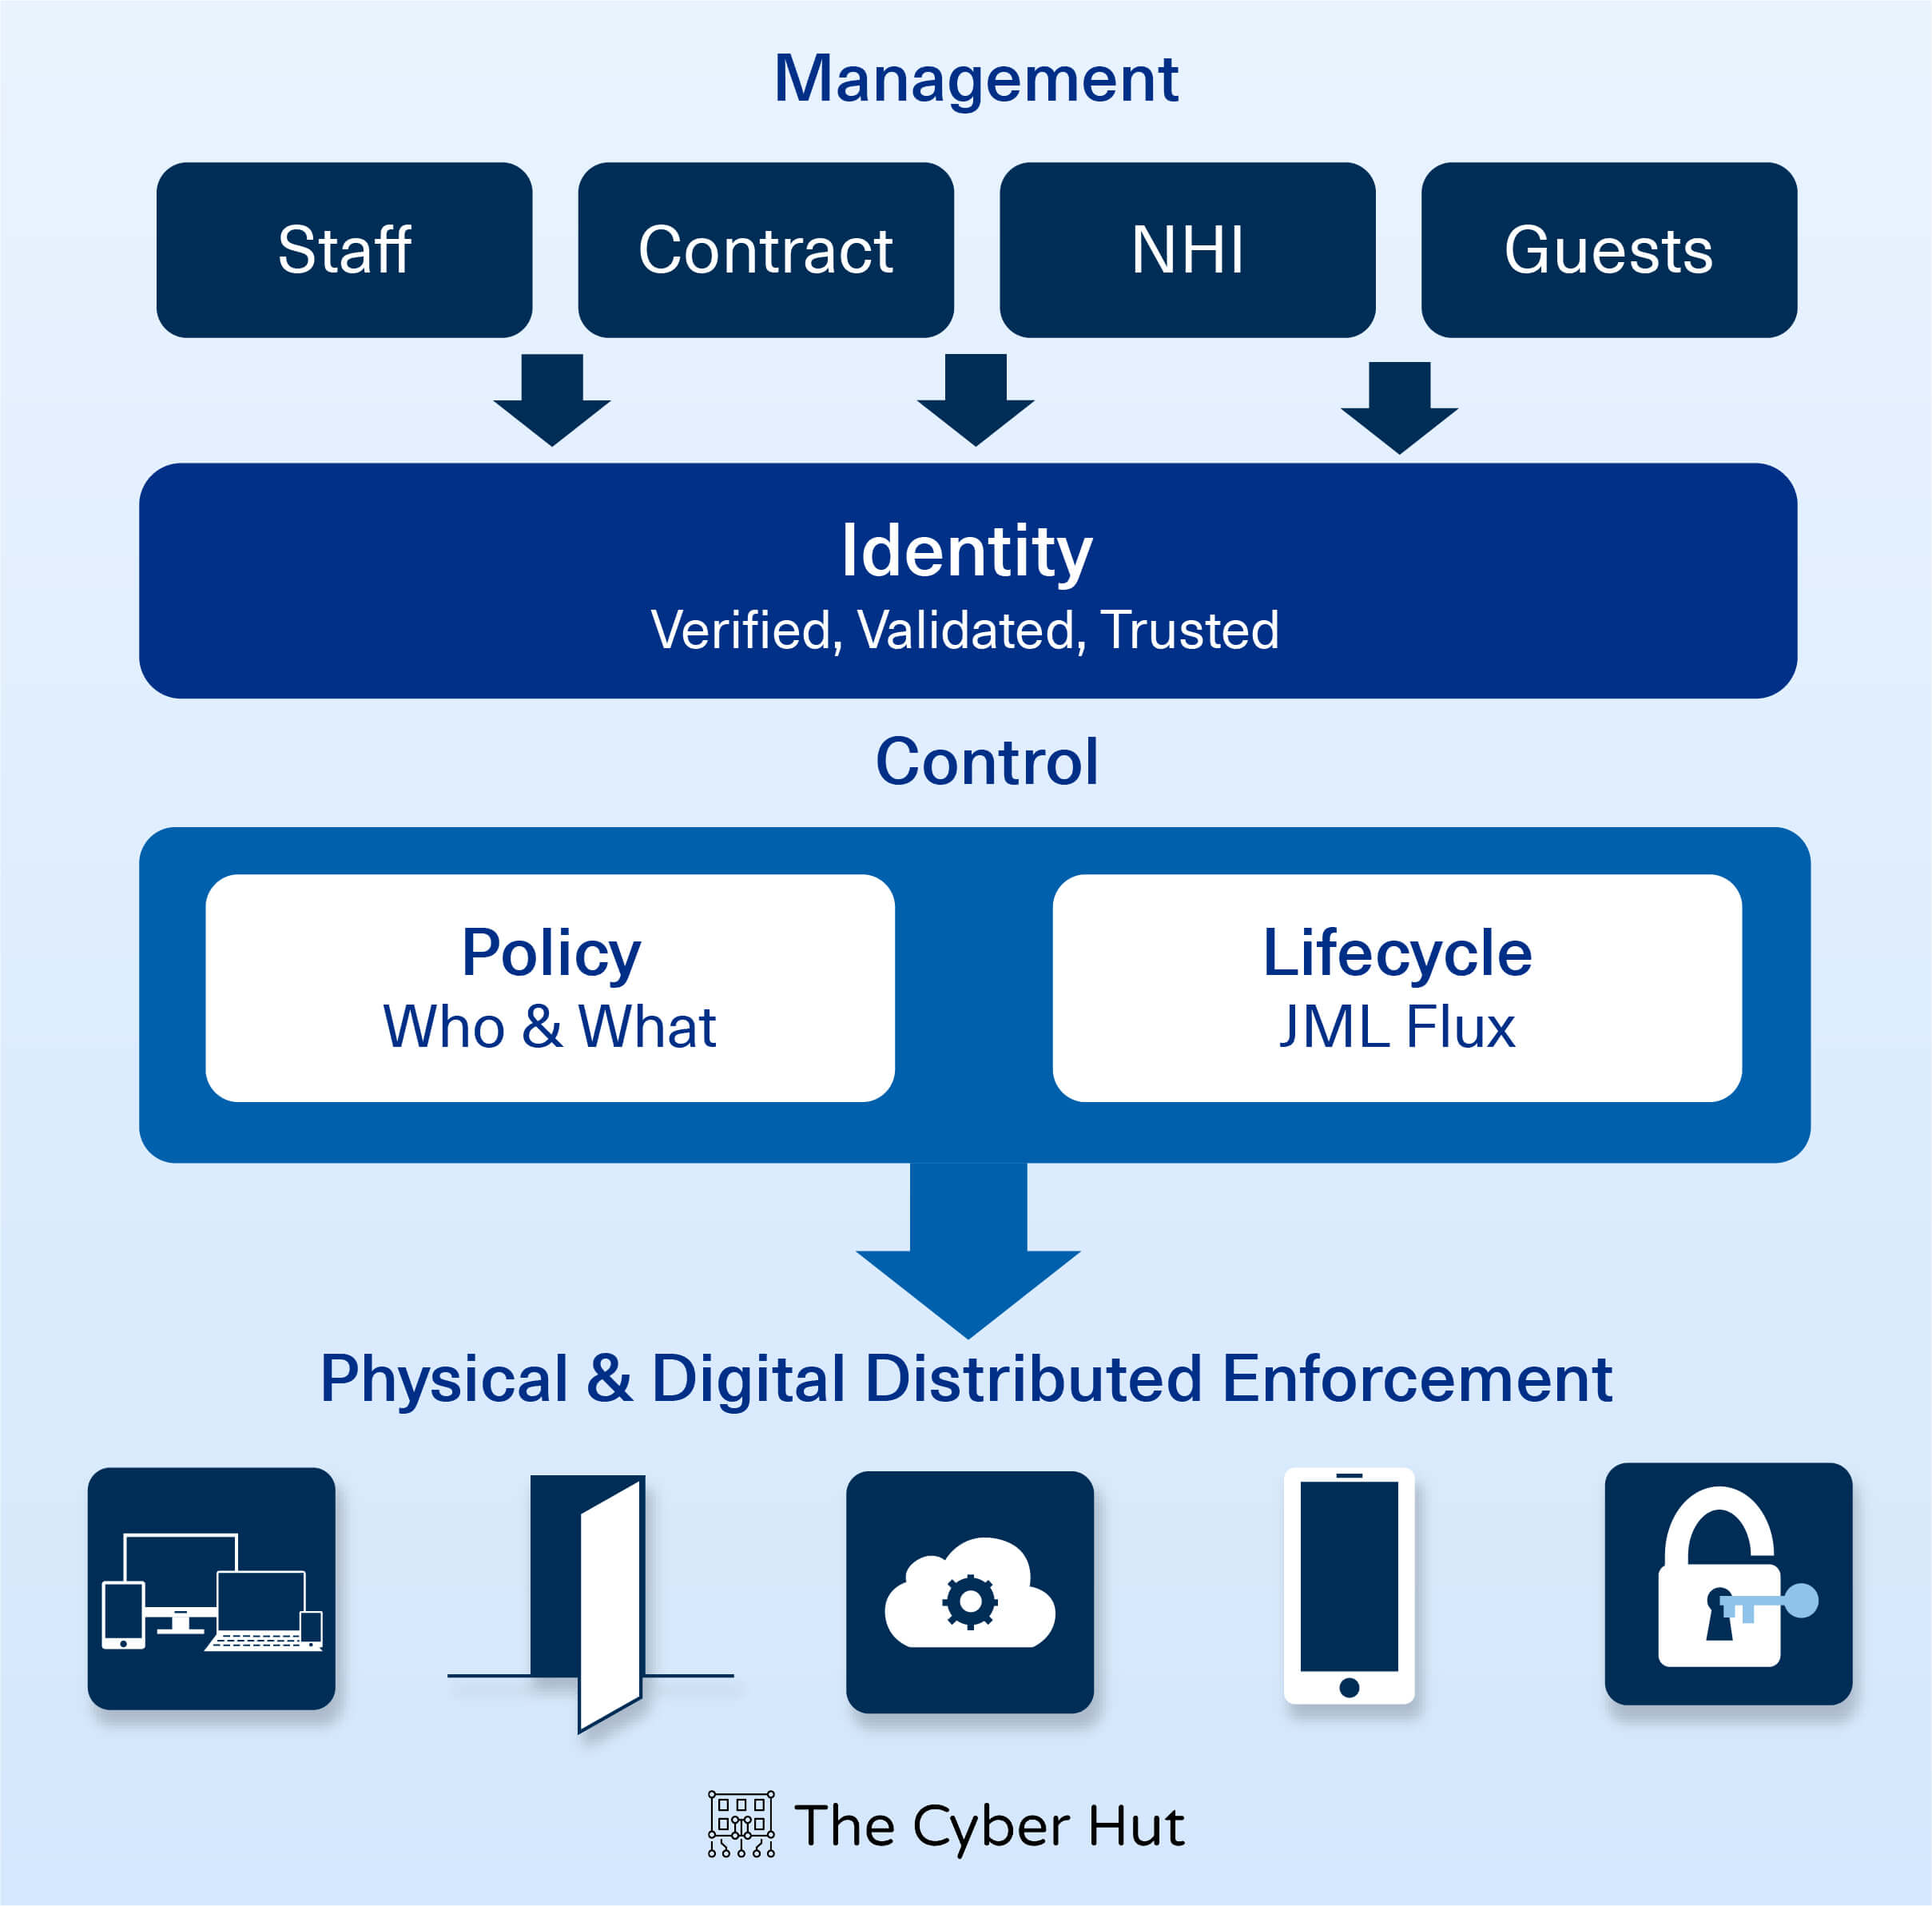
از منظر دیجیتال، ما باید با ارائهدهندگان هویت (IDP)، سیستمهای ورود یکپارچه (SSO)، مجموعهای گسترده از ابزارهای احراز هویت چندعاملی (MFA) و مجموعهای حتی وسیعتر از کنترل دسترسی مبتنی بر سیاست (PBAC) و پارادایمهای مجوز مقابله کنیم.
برای حمایت از یک دیدگاه معماری همگرا از مدیریت و کنترل، ما نیاز داریم که از یک چشمانداز حمایت کنیم که در آن یک مدل هویت معتبر وجود داشته باشد. دادههای منابع انسانی با اطمینان بالا، همراه با یک طبقهبندی برای انواع هویت، یک گام بنیادی است. این عملکرد منبع احراز هویت لزوماً همه هویتها را در یک مکان در لایه ذخیرهسازی جمعآوری نمیکند، بلکه بیشتر مفهوم یک نقطه مدیریت واحد با ویژگیهای تأیید شده و معتبر است. همراه با توانایی انتقال آن اطلاعات به سیستمهای مرتبط، جریان مطمئن هویت اجازه میدهد که به سیستمها اعتماد شود که سطح پیشفرضی از اعتماد و اطمینان در آن دادهها داشته باشند. مهم است که بهطور استراتژیک از منابع غالب محلی دادههای هویت دور شویم — همانطور که معمولاً در مورد دسترسی به سایت اتفاق میافتد — و یک جریان انتها به انتهای دادههای هویت از منابع کمتر، اما بهطور فزایندهای معتبر داشته باشیم.
علاوه بر این، یک دیدگاه از تغییرات مورد انتظار در چرخه حیات مرتبط با هر نوع هویت نیز مورد نیاز است – که اساساً نه تنها به جریانهای “پیوستن، جابجایی، ترک کردن” برای کارکنان، بلکه به “نوسان” معادل که برای پیمانکاران، مهمانان و بهتازگی هویتهای غیرانسانی و هوش مصنوعی عاملی وجود خواهد داشت، نگاه میکند. این نقاط داده به نوبه خود در سیاست پیچیده شدهاند — سیاستی که به پیوند زدن “چه کسی” با “چه چیزی” کمک میکند. این هویتها چه کارهایی میتوانند انجام دهند، چه زمانی و تحت چه محدودیتهایی؟
مهم است که توجه داشته باشیم که این یک ساختار معماری است — نه یکی که یک پلتفرم واحد و مونو لیتیک را تجویز کند که به یک محل ضعیف برای دادهها و قوانین تبدیل شود. این مفهوم متمرکزسازی بر مردم و فرآیندها تأثیر خواهد گذاشت، به همان اندازه که بر فناوریهای پشتیبان.
ادغام انتها به انتها (E2E)
مفهوم دسترسی و احراز هویت با توجه به پیادهسازی در هر سیستم یکپارچه متفاوت است. حتی در حوزههای سطح بالا از فیزیکی و دیجیتال، تفاوتهای قابل توجهی در نحوه تحقق دسترسی وجود دارد — چه سطحی از اطمینان نیاز است و پشتیبانی میشود، چگونه این مورد تأیید میشود و چگونه تغییرات در کنترل امنیت اعمال میشود. نیازی نیست که همه اینها در یک “سیستم کلان” از دسترسی تجمیع شوند. آنچه مهم است که در نظر گرفته شود، این است که چگونه اینها به طور مفهومی مرتبط و یکپارچه هستند. این به ما اجازه میدهد تا یک مدل سیستم-از-سیستمها ارائه دهیم که در آن تغییرات هویت و اطمینان سطح بالا به تمام نقاط اجرایی که دسترسی و احراز هویت در محیطهای فیزیکی و دیجیتال مدیریت میشوند، گسترش یابد.
یک مثال پایه که برای بسیاری از سازمانها اتفاق میافتد، عدم وجود اتوماسیون سیستماتیک بین تغییرات چرخه حیات هویت و دسترسی محلی است. یک رکورد منابع انسانی نشان میدهد که یک پیمانکار به پایان دوره خود رسیده است — اما هنوز هم نشاننامه دسترسی آنها کار میکند. همین عدم کنترل اطمینان اغلب برای دسترسی دیجیتال وب و API نیز اتفاق میافتد. در مقاله اول این سری، من توضیح دادم که چگونه سفر دسترسی شکسته راه را برای نقاط کور دید و کنترل باز میکند. با طراحی برای یک مدل اطمینان بیشتر از انتها به انتها، آن نقاط کور میتوانند حذف شوند — و به جای آن یک “جریان” سفر دسترسی با سطوح شناخته شده ریسک و کنترل و دید کاملاً مرتبط ایجاد شود.
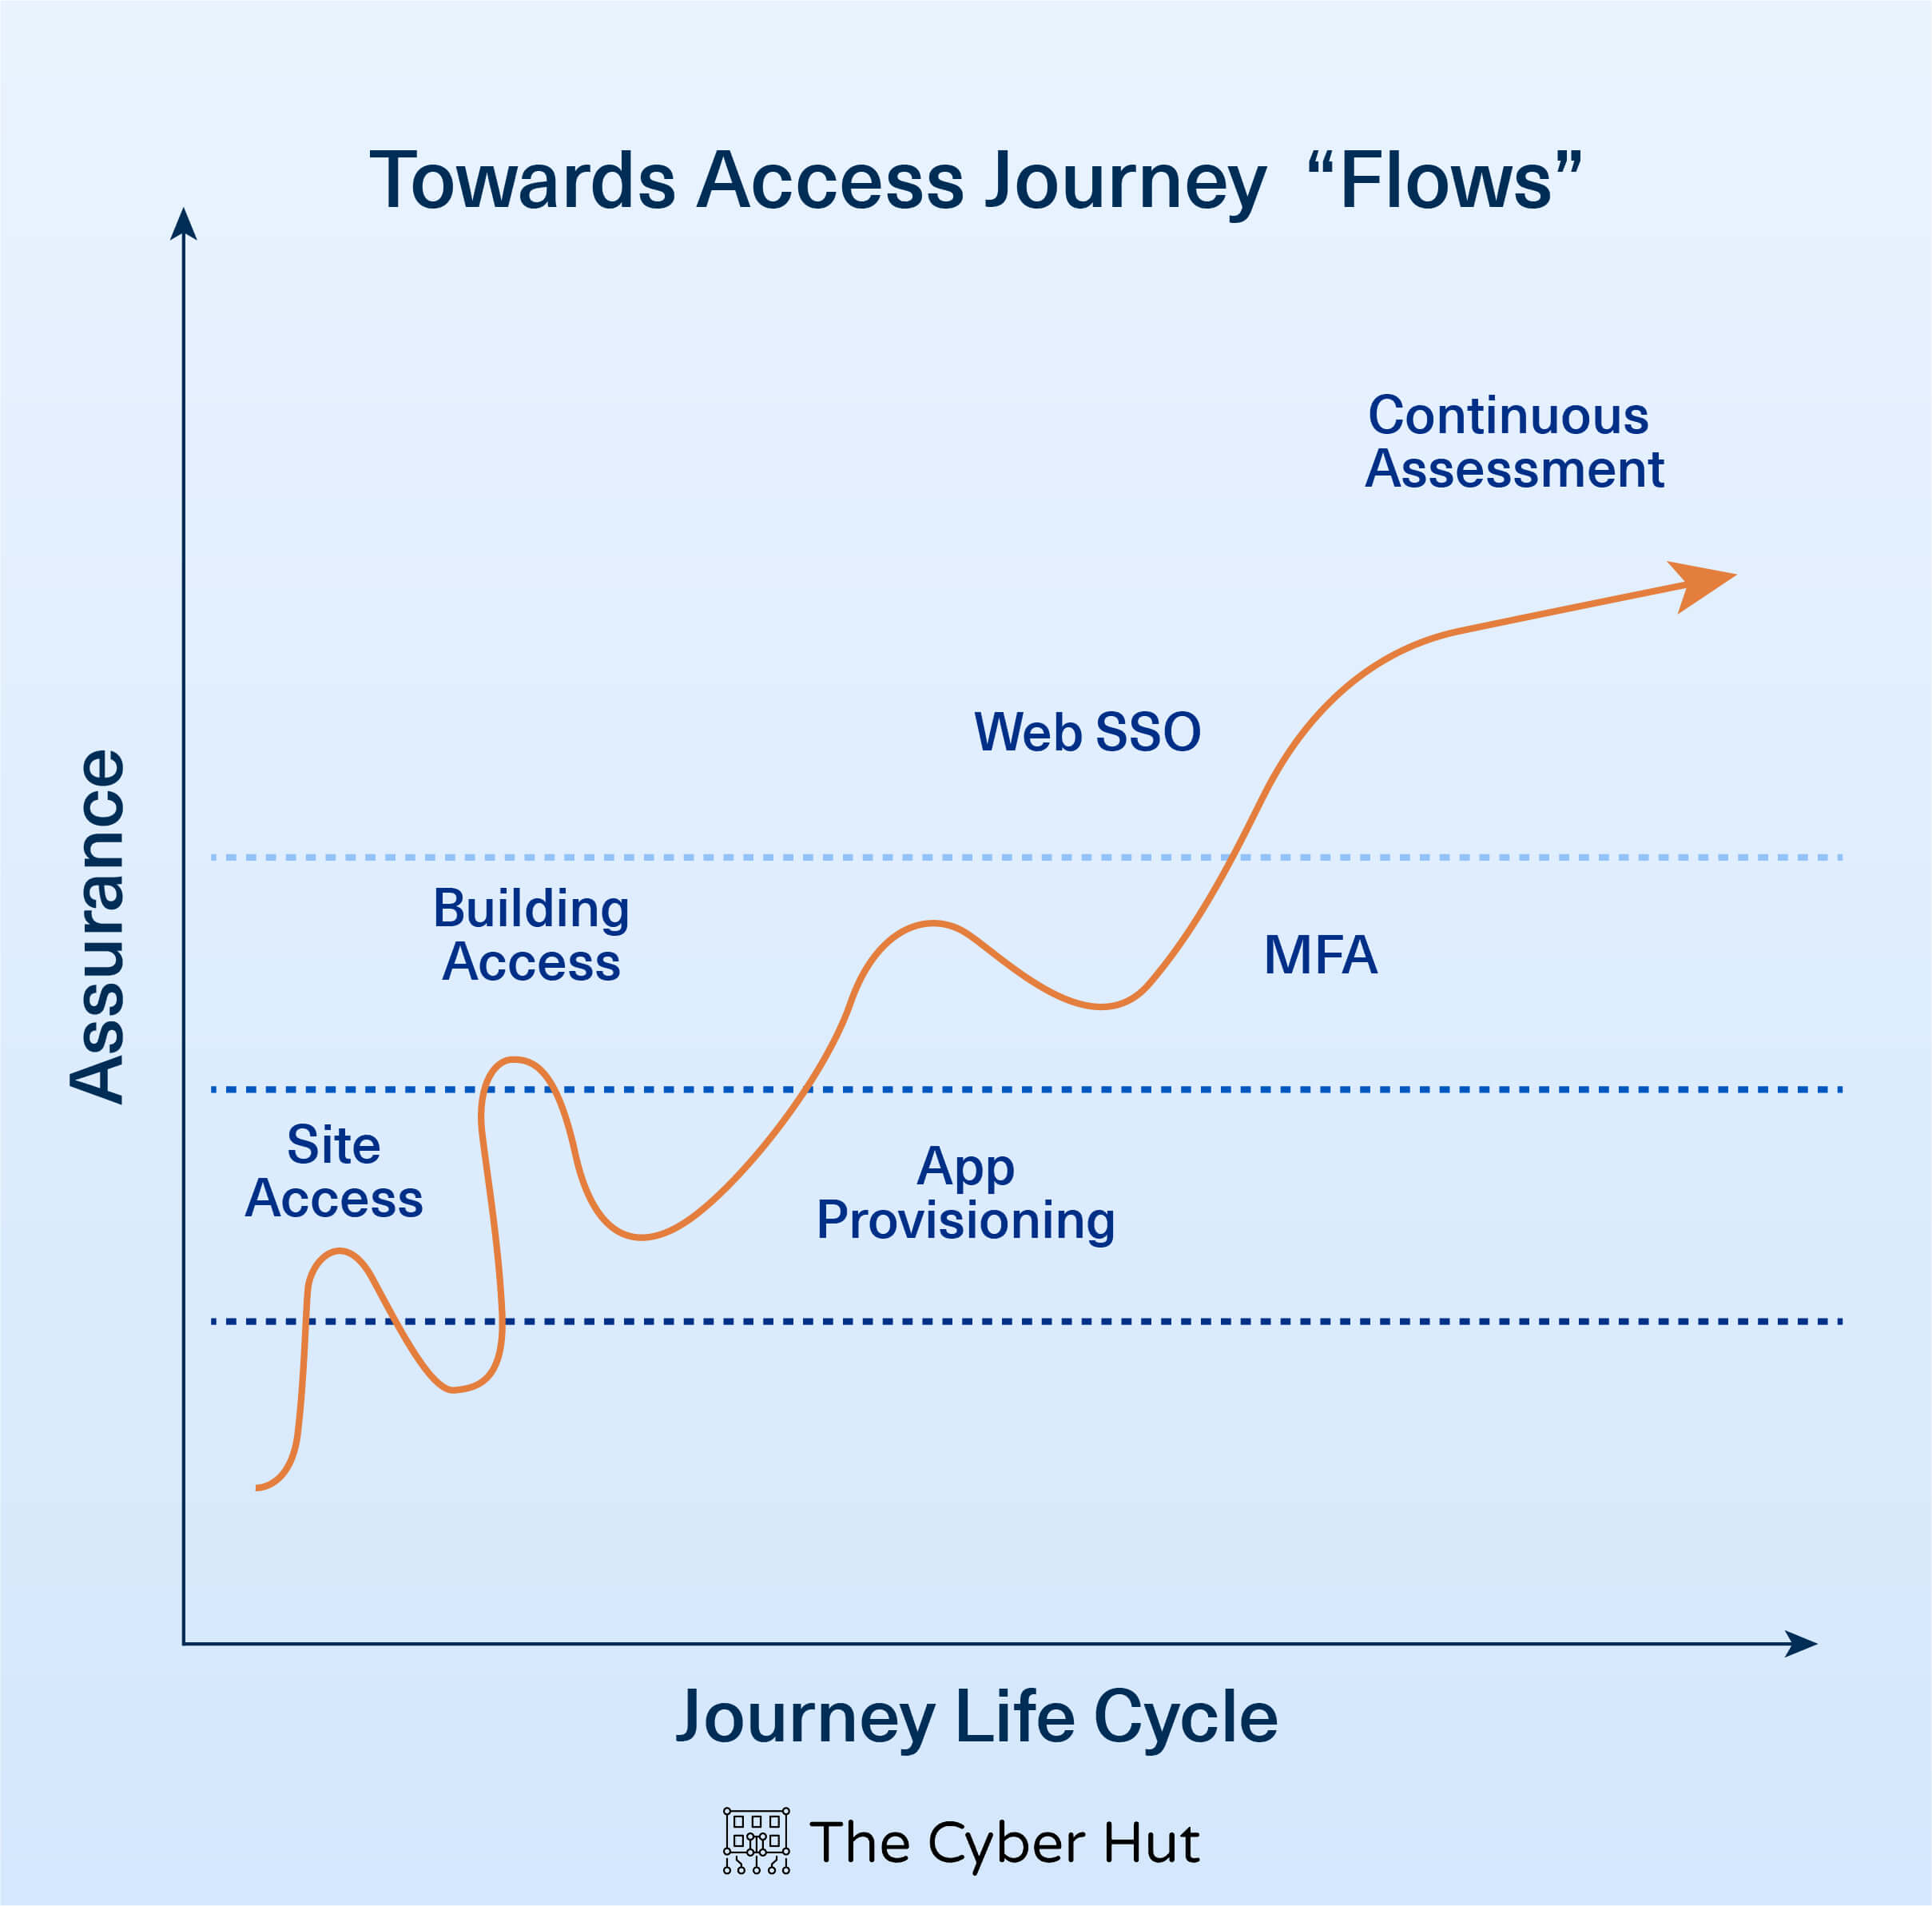
این نوع رویکرد از دو مفهوم پشتیبانی میکند: یک دیدگاه بیشتر از انتها به انتها نسبت به دسترسی، و دومین دیدگاه استراتژیک برای توانایی مدیریت و حفاظت مرکزی از سیستمهای بیشتر. به جای رویکردهای فردی به احراز هویت و کنترل دسترسی — که هر کدام با تغییرات چرخه حیات، تفاوتهای اطمینان امنیتی و گزارشدهی سروکار دارند — سیستمهای جدید الگوی موجود از یک جریان هویت معتبر از بالا به پایین را دنبال میکنند.
کارایی عملیاتی
- چابکی بهبود یافته
- کاهش تعامل با مرکز کمک و پشتیبانی
یک رویکرد متمرکز و یکپارچه به مدیریت دسترسی اطمینان از ثبات کنترل را تضمین میکند و کارایی عملیاتی را افزایش میدهد. با ادغام راهحلهای دسترسی فیزیکی و دیجیتال در یک مدل پلتفرم، چابکی فناوری و کسب و کار بهبود مییابد. برنامههای جدید، سایتها، ساختمانها و داراییهای دیجیتال میتوانند سریعتر و با تلاش و ریسک کمتر وارد شوند و با حذف موانع دسترسی، تصمیمگیریهای تجاری سریعتری را پشتیبانی کنند.
حاکمیت هویت و جریانهای دسترسی منسجم به طور حتم منجر به کاهش تماسهای تعامل با مرکز کمک و پشتیبانی میشود. حجم و تنوع اعتبارنامهها اغلب کاهش مییابد. به جای تعداد زیادی نشاننامههای کنترل دسترسی فیزیکی، کارتها و عوامل مالکیت، کاهش و سادهسازی اتفاق میافتد، که اغلب به صورت بلادرنگ به تغییرات در دادههای هویت بالادستی و تأیید ویژگیها مرتبط است. از آنجا که هر اعتبارنامه فیزیکی چرخه حیات خاص خود را برای صدور و ثبتنام، بازنشانی و ابطال دارد — کاهش پایهای برای تعامل کمتر با پشتیبانی فراهم میکند.
علاوه بر این، یک رویکرد خودکفا برای دسترسی به داراییهای دیجیتال برای وب و مبتنی بر API میتواند اتفاق بیفتد. مکانیزمهای درخواست دسترسی، جریانهای بازنشانی و ثبتنام خودکار به کاربر محور تبدیل میشوند — که نه تنها کاربران نهایی را توانمند میسازد و تجربه کاربری (UX) یکپارچه و چند دستگاهی را بهبود میبخشد — بلکه به طور طراحی شده تعاملات حضوری و رو در رو را کاهش میدهد — و زمان و هزینه کمکرسانی را صرفهجویی میکند.
بهبودهای امنیتی
- خودکارسازی انطباق و کاهش ریسک
- بهبود دید و پاسخگویی از ابتدا تا انتها
سازمانها در صنایع تحت نظارت — و به طور فزایندهای بسیاری از سازمانهای غیر تحت نظارت — به طور مداوم به دنبال بهینهسازی گزارشدهی انطباق، دید و اطمینان هستند.
حسابرسان داخلی و خارجی به طور منظم به دنبال پاسخ به سوالاتی هستند مانند اینکه چه کسی دسترسی با ریسک بالا دارد، چرا این دسترسی را دارد، چه کسی آن را تأیید کرده و آخرین بار چه زمانی به آن دسترسی پیدا کرده است؟ با یک چشمانداز فناوری تکهتکه، این کار به یک وظیفه دشوار تبدیل میشود — به ویژه در مقیاس و به صورت درخواستی. پیگیری معمولاً دستی است، دادهها در سیلوها قرار دارند و تلاشهای گزارشدهی ناقص و نامنظم است.
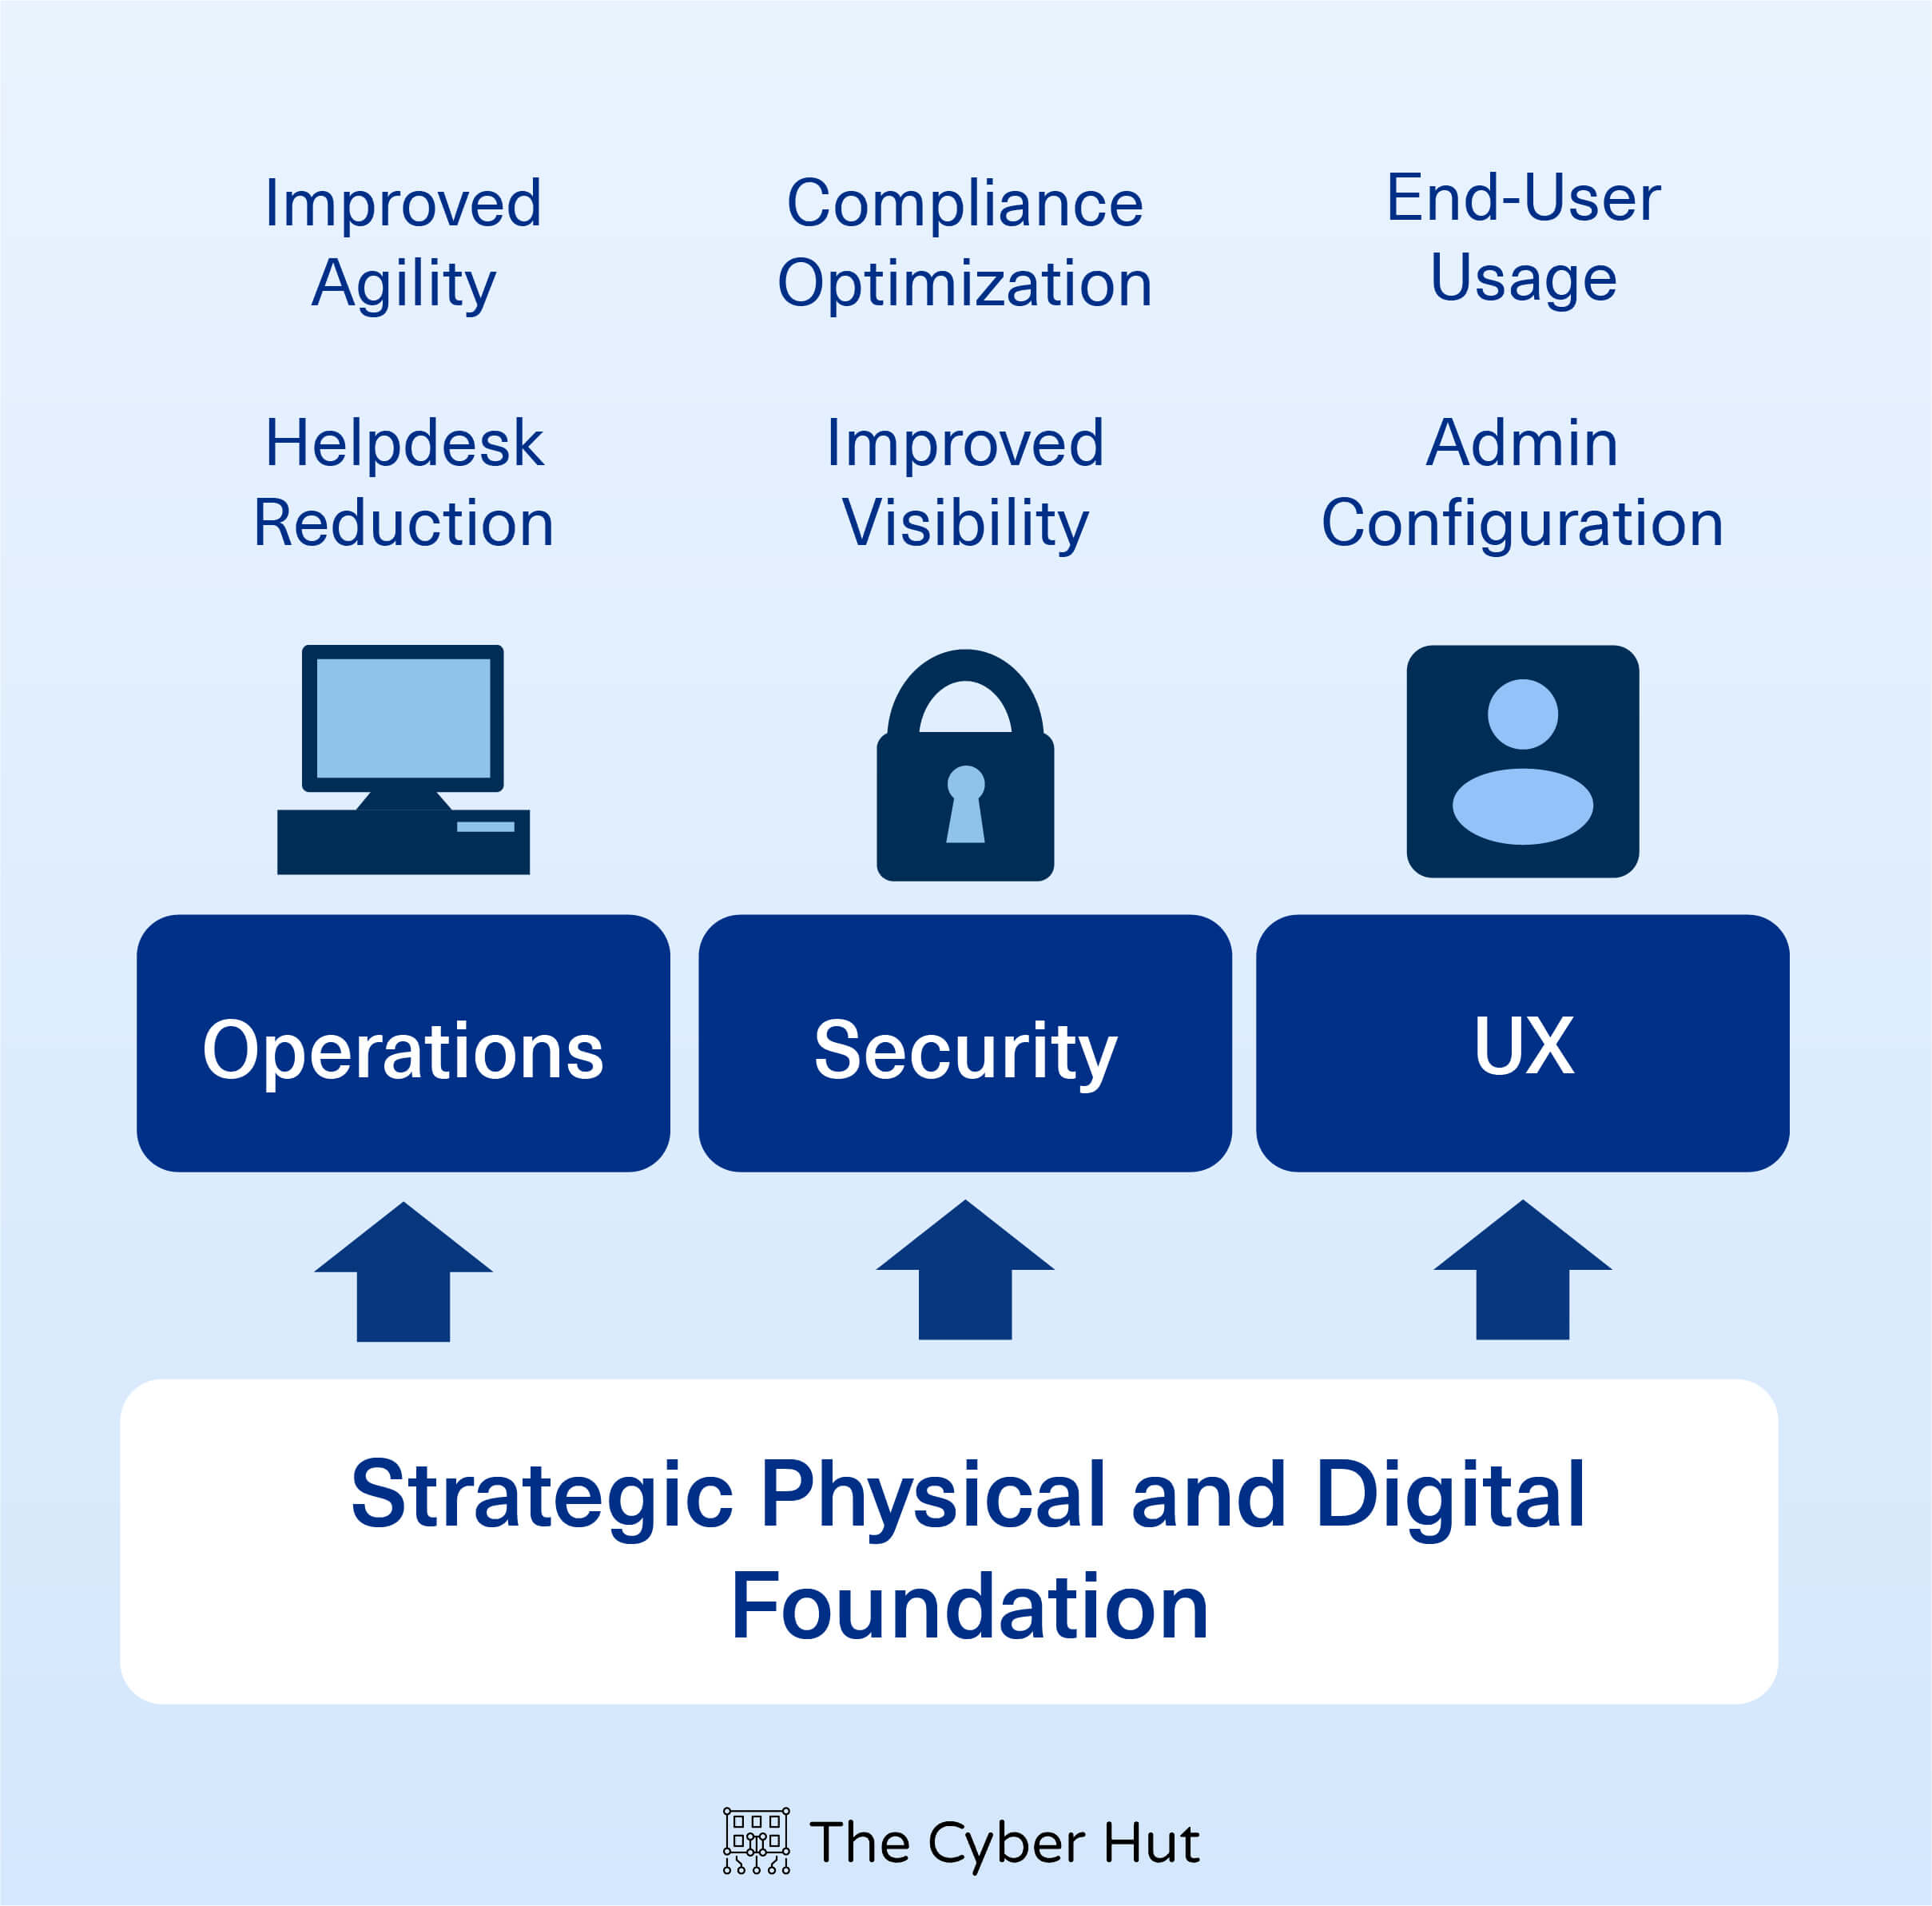
یک رویکرد یکپارچه به دسترسی به طور کلی، پایهای برای تجمیع یکپارچه هویتها، منابعی که به آنها دسترسی دارند و زمان آخرین دسترسی آنها فراهم میکند.
ردیابی و شواهد به صورت سیستماتیک تولید و قابل دفاع میشود — به این معنا که میتواند در برابر بررسیهای خارجی ایستادگی کند. عملکرد متمرکز یک سکوی پرش را فراهم میکند تا امکان خودکارسازی گزارشهای دسترسی جاری و تاریخی نیز فراهم شود.
یک گسترش بیشتر از گزارشدهی انطباق یکپارچه و خودکار، بهبود وضعیت امنیتی به طور کلی است. یک تصویر جامعتر از دید هویت میتواند ایجاد شود که میتواند تجزیه و تحلیل و پاسخ به مسیر دسترسی از گهواره تا گور و از فیزیکی به دیجیتال را حل کند. زمان، مکان و نحوه دسترسی یک هویت به یک منبع، چه منابع و داراییهای دیگری دسترسی پیدا کردهاند و چگونه این موارد با کنترلهای امنیتی موجود و رفتارهای مخرب بالقوه مرتبط است، شفافتر میشود.
علاوه بر این، یک رویکرد پاسخگو و یکپارچهتر به حذف دسترسی تسهیل میشود. تغییرات در منابع معتبر بالادستی به طور مداوم در سراسر چشمانداز فیزیکی و دیجیتال پیادهسازی میشوند. یک پیمانکار که میرود؛ یک عضو دائمی کارکنان که تیمها را تغییر میدهد یا یک تأمینکننده شخص ثالث در یک بازدید از محل — همه نیاز به یک پاسخ بیشتر همپیوند در مورد تأمین و حذف دسترسی و تغییرات سطح دسترسی دارند.
رویکردهای جداشده یا دستی به این موضوع، به سادگی وضعیت امنیتی را کاهش میدهند و ریسک را افزایش میدهند. اگر و زمانی که حوادث امنیتی رخ میدهد، تحقیق و پاسخ به طور مؤثرتر و کارآمدتر میشود. همچنین به مهاجرت به اعتماد صفر نیز حمایت میشود — با تأکید بر مسیرهای دسترسی یکپارچه، ارزیابی مداوم احراز هویت و مجوز و توانایی یکپارچه برای اعمال اقدامات مقابلهای در صورت لزوم.
در نهایت، امنیت با دید یکپارچه، اجرای سیاستهای سازگار و اجرای در زمان بهبود مییابد.
ثبات تجربه کاربری
- ثبتنام، بازنشانی و استفاده کاربر نهایی
- طراحی و کنترل اداری
یک ملاحظه نهایی در مورد داشتن یک پایه استراتژیکتر برای دسترسی فیزیکی و دیجیتال همگرا، تجربه کاربری (UX) است. این باید هم از منظر کاربر نهایی و هم از دیدگاه اداری مورد توجه قرار گیرد.
یک مدل هویتی یکپارچه از بالا به پایین همراه با اجزای احراز هویت تجمیع شده به کاربران نهایی این امکان را میدهد که بر روی جریانها و دسترسی تمرکز کنند و نه سیستمها. این نه تنها بهرهوری را بهبود میبخشد، بلکه رضایت، خودکفایی و آگاهی از مداخلات مخرب — مانند فیشینگ یا مهندسی اجتماعی — را نیز افزایش میدهد. به وضوح، داشتن تعداد کمتری از اعتبارنامهها، نشانها و روشهای احراز هویت بار شناختی و خستگی مرتبط با دسترسی را کاهش میدهد.
فرآیندهای ورود و ثبتنام برای هر سایت، سیستم و برنامه نیز بسیار بیشتر بهینه و خودکار میشوند و به کاربران نهایی این امکان را میدهند که به کار روزانه خود ادامه دهند. فعالیتهای بازنشانی و ابطال (که به طور طبیعی به دلیل تعداد کمتر اجزا کاهش مییابد) میتواند به طور طبیعی خودکفا شود.
از دیدگاه اداری، این نیاز به در نظر گرفتن از منظر پیشگیرانه (و طراحی و اجرای سیاست و ادغام) به همراه دیدگاه واکنشی در مورد حسابرسی، لاگها و قابلیت ردیابی دارد.
اجرای کنترلهای امنیتی که به احراز هویت و دسترسی مربوط میشود، بسیار بیشتر بهینه و قابل گسترش میشود. استفاده از استانداردها — مانند FIDO و کلیدهای عبور برای احراز هویت و SCIM برای دادههای هویتی — روشهای تکرارپذیر و سازگار برای ورود سیستمها و انجام تغییرات در پاییندست را فراهم میکند. این فرآیند ورود سیستمها و برنامهها به یک فعالیت عادی تبدیل میشود و نه یک مشاوره پیچیده و سفارشی. همچنین، اجرای تغییرات در جریانهای احراز هویت نیز سازگارتر و کمتر مستعد خطا میشود. پراکندگی ابزارها مرتبط با سیستمهای دسترسی تکهتکه و ایزوله کاهش مییابد و تلاش و کارایی اداری را بهبود میبخشد.
در نتیجه
بسیاری از سازمانها با چالش داشتن سیستمهای دسترسی و احراز هویت تکهتکه و ایزوله در حوزههای فیزیکی و دیجیتال مواجه هستند. یک الگوی طراحی نوظهور، ارائه یک مدل تجمیع شده و متمرکز است — با مدیریت سازگار و رویکردی سادهتر و همگرا به ورود سیستم و تضمین کنترلهای امنیتی.
نتیجه نهایی از یک حرکت به سمت “جریانهای احراز هویت” حمایت میکند که از مرز فیزیکی و دیجیتال عبور میکند و ارزیابی مداوم دسترسی و مسیر ردیابی و حسابرسی از ابتدا تا انتها برای هویتهای انسانی و غیر انسانی را فراهم میآورد.
درباره نویسنده
سایمون موفات بیش از ۲۵ سال تجربه در IAM، امنیت سایبری و امنیت هویت دارد. او بنیانگذار The Cyber Hut — یک شرکت تحقیقاتی و مشاورهای تخصصی مستقر در بریتانیا است. او نویسنده CIAM Design Fundamentals و IAM at 2035: راهنمای آینده برای امنیت هویت است. او عضو افتخاری مؤسسه چارتر شده امنیت اطلاعات، سخنران کلیدی منظم و مشاور استراتژیک برای نهادهای بخش عمومی و خصوصی است.