
چرا مدیریت اعتبارنامه اهمیت دارد
رمزهای عبور و ردیابی موردیِ اعتبارنامهها، در محیطهای اعتماد صفر (Zero Trust) و تحت مقررات، به بدهی امنیتی رو به رشدی تبدیل شدهاند. فرایندهای دستی و غیرمتمرکز، اعمال سیاستهای یکدست، حفظ دید کافی و ابطال سریع دسترسی را دشوار میکنند و اجازه میدهند اعتبارنامههای منقضی یا بیصاحب، امنیت را تضعیف کنند. الزاماتی مانند PIV، AAL3 و الزامات اعتماد صفر فدرال، اطمینان و قابلیت ممیزی قویتری میطلبند. یک سامانه متمرکز مدیریت اعتبارنامه (CMS) صدور را خودکار میکند، احراز هویت مقاوم در برابر فیشینگ را اعمال میکند و نظارت پیوسته بر چرخه عمر را فراهم میآورد.
مزایای کلیدی
خودکارسازی سرتاسری چرخه عمر اعتبارنامه
صدور، تمدید، تعلیق و ابطال اعتبارنامهها را در کارتهای هوشمند، توکنهای USB و دستگاههای موبایل خودکار کنید. بار کاری میز خدمت را کاهش دهید و خطاهای دستی را از بین ببرید.
HID CMS با جایگزینکردن مراحل دستیِ خطاپذیر با خودکارسازی، بار کاری میز خدمت را بهشدت کاهش میدهد و خطاهای دستی را حذف میکند. برای مثال، اپراتورهای میز خدمت میتوانند یک کارت گمشده را تعلیق کرده و در قالب یک گردشکار هدایتشده، کارت جایگزین صادر کنند؛ بدون آنکه بهرهوری کاربر یا امنیت قربانی شود. کاربران نهایی نیز به یک پورتال خودخدمت برای کارهای روزمره (مانند دریافت ایمن گواهیهای بهروزشده یا بازنشانی PIN) روی میز خود دسترسی دارند که زمان توقف و نیاز به آموزش را به حداقل میرساند.
آماده انطباق با مقررات
ساختهشده برای برآوردهکردن سختگیرانهترین استانداردها، از جمله FIPS 201-3، AAL3، SP 800-157 (Derived PIV) و OMB M-22-09. مورد اعتماد بیش از ۱۲۰ نهاد فدرال آمریکا.
HID CMS با پایبندی سختگیرانه به بهترین شیوههای امنیتی توسعه یافته و با مقررات جهانی (از جمله NIST، FIPS، NIS2، GDPR و HIPAA) همراستاست؛ بنابراین میتوانید با اطمینان آن را در محیطهای دولتی، مالی، درمانی و سایر محیطهای تحت مقررات مستقر کنید. این راهکار ردگیریها و گزارشهای جامع ممیزی تولید میکند و نمایش انطباق و گذراندن ممیزیهای امنیتی را آسان میسازد. CMS شرکت HID در بالاترین سطوح امنیتی اثبات شده است؛ مدیریت ۸۵٪ از اعتبارنامههای PIV فدرال آمریکا به آن سپرده شده و بیش از ۱۲۰ نهاد دولتی، پیمانکار دفاعی و سازمان در سراسر جهان از آن استفاده میکنند.
یکپارچهسازی بیدردسر
اتصال به Active Directory، Entra ID، مراجع صدور گواهی، HSMها، سامانههای کنترل دسترسی فیزیکی، سامانههای منابع انسانی و MDMها. HID CMS در اکوسیستم فعلی شما جای میگیرد — بدون نیاز به تعویض کامل زیرساخت.
نیازی به تعویض پرهزینه زیرساخت نیست. کانکتورهای آماده، یکپارچهسازی سریع با دایرکتوریهای سازمانی (مانند Microsoft Active Directory و Azure AD/Entra ID)، مراجع اصلی صدور گواهی (HID PKIaaS، Microsoft CA، Entrust، DigiCert و غیره)، ماژولهای امنیت سختافزاری (Thales، Entrust و…)، پرینترهای کارت و راهکارهای مدیریت دستگاه موبایل (MDM) را فراهم میکنند. HID CMS حتی با سامانههای کنترل دسترسی فیزیکی نیز یکپارچه میشود و پل میان دسترسی IT و دسترسی دربها را برای مدیریت یکپارچه اعتبارنامه برقرار میکند. APIها و SDKهای باز، امکان سفارشیسازی برای گردشکارهای اختصاصی را میدهند. HID CMS با جایگرفتن در اکوسیستم موجود و خودکارسازی بهروزرسانی هویت در سامانهها، استقرار را تسریع کرده و ارزش را زودتر به دست شما میرساند.
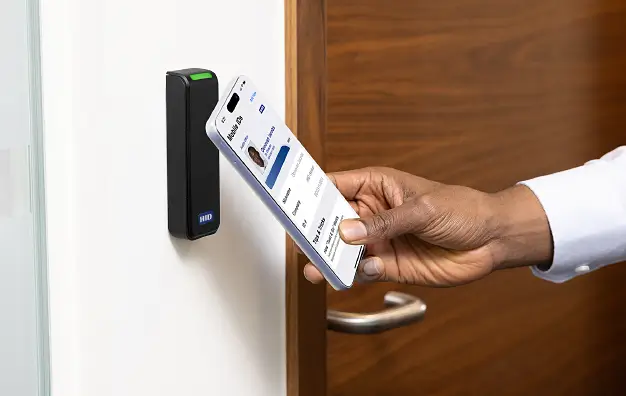
اعتبارنامههای موبایلی و مشتقشده
پشتیبانی از اعتبارنامههای Derived PIV، توکنهای FIDO2 و احراز هویت موبایلی. هویت قابل اعتماد را بدون افت امنیت به موبایل گسترش دهید.
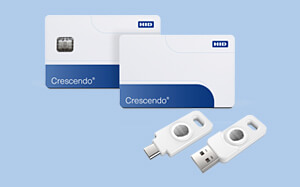
HID CMS از صدور و مدیریت اعتبارنامههای Derived PIV روی گوشیهای هوشمند و تبلتها، مطابق با راهنمای NIST SP 800-157 برای احراز هویت امن موبایلی، پشتیبانی میکند. FIDO2 و سایر احرازکنندههای بدون رمز عبور (مانند کلیدهای HID Crescendo) در کنار کارتهای هوشمند سنتی مدیریت میشوند و مسیری آماده آینده بهسوی MFA مقاوم در برابر فیشینگ پیش پای شما میگذارند. یکپارچهسازی با پلتفرمهای MDM به این معناست که گواهیها و کلیدها میتوانند از راه دور روی دستگاههای موبایل توزیع یا بهروزرسانی شوند و نیروی کار دورکار و ترکیبی را توانمند سازند، در حالی که انطباق کامل با الزامات اطمینان بالا حفظ میشود.
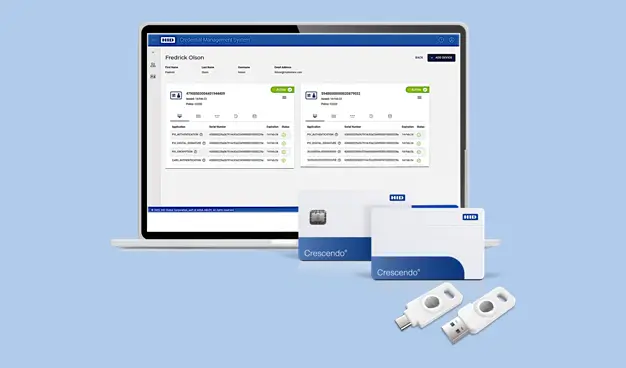
پلتفرم یکپارچه صدور اعتبارنامه
همه انواع اعتبارنامه — فیزیکی، منطقی و موبایلی — را از یک پلتفرم واحد مدیریت کنید. با راهکار یکپارچه CMS + PKIaaS از HID، تعداد فروشندگان را کم و پیچیدگی را کاهش دهید.
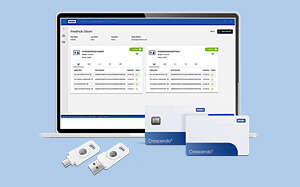
HID یک راهکار واقعاً یکپارچه ارائه میدهد: نرمافزار CMS، سختافزار اعتبارنامه (کارت هوشمند، توکن، ریدر) و حتی سرویس اختیاری PKI مدیریتشده (HID PKIaaS) بهگونهای طراحی شدهاند که با یکدیگر کار کنند. سازمانها با تجمیع چند کارکرد زیر چتر یک فروشنده، از پیچیدگی کنار هم چیدن محصولات مجزا برای مدیریت اعتبارنامه، PKI و دسترسی فیزیکی رها میشوند. نتیجه، استقرار سادهتر، پشتیبانی یکپارچه و هزینه مالکیت کمتر است.
مدیریت هوشمند دادههای هویتی (IDMS)
CMS را با احراز اصالت هویت، تحلیلها و خودکارسازی گسترش دهید تا صدور اعتبارنامه را برای هزاران کاربر بهشکل ایمن مقیاسپذیر کنید.
HID CMS را میتوان با افزونه PIV IDMS تقویت کرد؛ افزونهای که قابلیتهای پیشرفته مدیریت دادههای هویتی موردنیاز برنامههای صدور اعتبارنامه در مقیاس بزرگ را اضافه میکند. IDMS احراز اصالت ایمن هویت، صدور از راه دور و خودخدمت، خودکارسازی گردشکار و کنترلهای مبتنی بر سیاست را ممکن میسازد و ضمن کاهش تلاش دستی، یکدستی و انطباق را بهبود میدهد. با تحلیل، گزارشگیری و ثبت وقایع ممیزی داخلی، مدیران دید کاملی بر وضعیت اعتبارنامهها، سوابق هویتی و رویدادهای چرخه عمر پیدا میکنند. این لایه هوشمند به CMS اجازه میدهد در محیطهای دولتی و سازمانیِ تحت مقررات، بدون افزایش سربار عملیاتی، بهشکل کارآمد مقیاس بگیرد.
سازوکار کار چگونه است
۱. احراز اصالت هویت و ثبتنام
پیش از صدور، با سامانههای مدیریت هویت و پایگاههای داده منابع انسانی یکپارچه شوید تا هویت هر کاربر تأیید شود. HID CMS دادههای کاربر را از IDMS (یا سامانه منابع انسانی) شما دریافت میکند و مراحل احراز اصالت هویت (مانند ثبت عکس یا تأیید بیومتریک در گردشکارهای PIV) را اعمال میکند تا هر اعتبارنامه به یک هویت راستیآزماییشده گره بخورد.
۲. صدور اعتبارنامه
کارتهای هوشمند، توکنهای USB یا اعتبارنامههای موبایلی را بههمراه کلیدهای رمزنگاری و گواهیها صادر کنید. HID CMS هر دستگاه را شخصیسازی میکند (از چاپ کارت هوشمند تا مقداردهی اولیه توکن) و گواهیها را بهصورت خودکار از مرجع صدور گواهی انتخابی شما — چه یک CA داخلی و چه PKIaaS ابری HID — تأمین میکند. سامانه هر اعتبارنامه را به هویت دیجیتال کاربر متصل کرده و PIN یا بیومتریک را برای استفاده فوری تنظیم میکند.
۳. مدیریت چرخه عمر
تمدیدها، بازنشانی PIN، تعلیقهای موقت و ابطالها را در طول عمر اعتبارنامه خودکار کنید. HID CMS تاریخ انقضای گواهیها و اعتبارنامهها را پایش میکند و میتواند فرایندهای تمدید بهموقع (از جمله خودخدمت کاربر برای بهروزرسانی گواهی) را فعال کند تا وقفهای رخ ندهد. اگر اعتبارنامهای گم شود یا کارمندی سازمان را ترک کند، سامانه بلافاصله گواهیها را باطل کرده و به سامانههای متصل (AD، VPN، ایمیل و…) اطلاع میدهد تا دسترسی قطع شود. کاربرانی که PIN خود را فراموش میکنند یا دستگاهشان قفل میشود، میتوانند از طریق خودخدمت امن یا بازیابی با کمک اپراتور بهسرعت دسترسی خود را بازیابند و همه اقدامات ثبت میشود.
۴. ممیزی و انطباق
با گزارشگیری لحظهای و ردگیریهای ممیزی، دید و کنترل کامل داشته باشید. هر رویداد در چرخه عمر اعتبارنامه — صدور، بهروزرسانی، تغییر سیاست، تلاش برای دسترسی یا ابطال — ثبت میشود. مدیران در هر زمان به گزارشهای تفصیلی دسترسی دارند که نشان میدهد چه کسی، چه اعتبارنامهای را، به چه کسی و چه زمانی صادر کرده و آن اعتبارنامه چگونه استفاده یا غیرفعال شده است. این گزارشها و ابزارهای داخلی، نمایش انطباق با سیاستهای داخلی و الزامات نظارتی را ساده میکنند.
چرا HID
- ۸۵٪ از اعتبارنامههای PIV در سطح جهان با راهکارهای HID صادر و مدیریت میشوند.
- اثباتشده در مقیاس بزرگ — مورد اعتماد وزارت دفاع، آزمایشگاههای ملی هستهای، ناسا، اداره امور جانبازان آمریکا، وزارت بهداشت و خدمات انسانی و بسیاری دیگر.
- دههها تجربه در صدور اعتبارنامه، PKI و کنترل دسترسی فیزیکی.
- راهکار یکپارچه و تکمرجع — تنها HID یک راهکار کاملاً یکپارچه صدور اعتبارنامه ارائه میدهد (CMS + PKIaaS + PACS + سختافزار اعتبارنامه).
- تحقیق و توسعه اختصاصی و نقشه راه برای رمزنگاری پساکوانتومی (PQC).
- CMS تقویتشده با PIV IDMS برای احراز اصالت هویت، خودکارسازی گردشکار، تحلیل و گزارشگیری آماده ممیزی در مقیاس دولتی.
منابع
HID PIV IDMS برای الزامات MFA/FIDO دولتی
سوالات متداول
1. سامانه مدیریت اعتبارنامه (CMS) چیست؟
یک CMS کل چرخه عمر اعتبارنامههای دیجیتال — صدور، تمدید، ابطال و ممیزی — را در کارتهای هوشمند، توکنهای USB و دستگاههای موبایل خودکار میکند و فرایندهای دستی را با یک پلتفرم امن و متمرکز جایگزین میسازد.
2. IDMS CMS از چه استانداردهای انطباقی پشتیبانی میکند؟
HID CMS از FIPS 201-3 (PIV)، NIST SP 800-157 (Derived PIV)، AAL3، OMB M-22-09، NIS2، GDPR و HIPAA پشتیبانی میکند و آن را برای صنایع دولتی، درمانی، مالی و سایر صنایع تحت مقررات مناسب میسازد.
3. آیا HID CMS با زیرساخت فناوری اطلاعات فعلی ما یکپارچه میشود؟
بله. HID CMS کانکتورهای آمادهای برای Active Directory، Entra ID، مراجع اصلی صدور گواهی، HSMها، MDMها و سامانههای کنترل دسترسی فیزیکی ارائه میدهد. APIها و SDKهای باز نیز از یکپارچهسازیهای سفارشی پشتیبانی میکنند، بدون آنکه نیاز به تعویض کامل زیرساخت باشد.
4. آیا HID CMS از اعتبارنامههای موبایلی پشتیبانی میکند؟
بله. HID CMS اعتبارنامههای Derived PIV را مطابق NIST SP 800-157 روی گوشیهای هوشمند و تبلتها صادر و مدیریت میکند و در کنار کارتهای هوشمند سنتی، از احرازکنندههای بدون رمز عبور FIDO2 نیز پشتیبانی میکند.
5. آیا HID CMS به کاهش بار میز خدمت کمک میکند؟
با خودکارسازی گردشکارهای اعتبارنامه و ارائه یک پورتال خودخدمت، HID CMS به کاربران نهایی اجازه میدهد کارهای روزمره مانند بازنشانی PIN و بهروزرسانی گواهی را خودشان انجام دهند و این موضوع تعداد تیکتهای میز خدمت را بهطور چشمگیری کاهش میدهد.
6. آیا HID CMS برای استقرارهای دولتی در مقیاس بزرگ مناسب است؟
بله. HID CMS مدیریت ۸۵٪ از اعتبارنامههای PIV فدرال آمریکا را بر عهده دارد و مورد اعتماد بیش از ۱۲۰ نهاد دولتی از جمله ناسا، اداره امور جانبازان آمریکا و وزارت بهداشت و خدمات انسانی است.
7. چه چیزی HID CMS را به یک راهکار یکپارچه صدور اعتبارنامه تبدیل میکند؟
HID نرمافزار CMS، سختافزار اعتبارنامه (کارتهای هوشمند، توکنها، ریدرها) و سرویس اختیاری PKI مدیریتشده (PKIaaS) را در یک پلتفرم واحد ترکیب میکند؛ کاری که پیچیدگی چندفروشندهای را حذف کرده و هزینه کل مالکیت را کاهش میدهد.