
احراز هویت چندعاملی منطبق با CJIS، بهسادگی
با بهکارگیری فناوریهای جدید توسط سازمانهای پلیس و مجریان قانون، خطر دسترسی غیرمجاز به اطلاعات حساس شهروندان، سوابق کیفری و اطلاعات وسایل نقلیه افزایش مییابد. در عین حال، این سازمانها باید دسترسی سریع و آسان به این اطلاعات را برای کاربران مجاز فراهم کنند.
با راهکارهای امن و کاربرپسند MFA از HID، الزامات احراز هویت و ممیزی Criminal Justice Information Services (CJIS) را برآورده کنید. این راهکارها بهگونهای طراحی شدهاند که استفاده و توسعه آنها آسان باشد و به شما کمک کنند از اطلاعات CJI محافظت کنید، در حالی که مأموران و کارکنان مجاز در هر زمان و از هر مکان به سوابق حساس دسترسی سریع و کارآمد داشته باشند.
مزایای کلیدی
همگام با الزامات در حال تغییر
با استفاده از راهکارهای کاربرپسند طراحیشده برای صنایع دارای مقررات سختگیرانه، الزامات انطباق و ممیزی را بهسادگی مدیریت کرده و خود را با تغییرات مستمر استانداردها و مقررات هماهنگ نگه دارید.
متناسب با بودجه، نیازها و سیستمهای شما
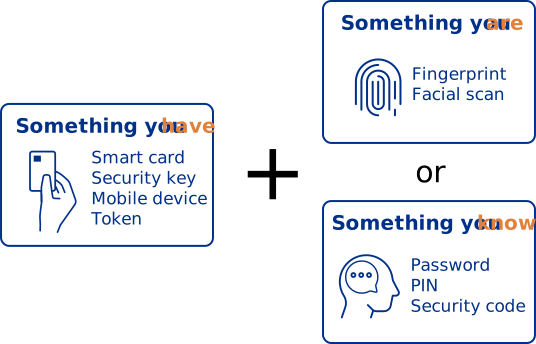
راهکار MFA را متناسب با نیاز خود پیادهسازی کنید. HID با ارائه یکی از گستردهترین سبدهای احراز هویت، گزینههایی مانند کارتهای هوشمند برای دسترسی به درها و دادهها، Passkeyها و اپلیکیشن موبایل را در اختیار شما قرار میدهد.
دسترسی سریع و امن به دادههای حساس
از تمامی دستگاههایی که برای دسترسی به اطلاعات CJI استفاده میشوند محافظت کنید و از راهکارهای ارائهشده توسط یکی از پیشگامان مورد اعتماد این حوزه بهره ببرید؛ شرکتی که به سازمانهای بزرگ و کوچک در رعایت الزامات CJIS کمک کرده است.
دسترسی امن به اپلیکیشنها و دستگاهها
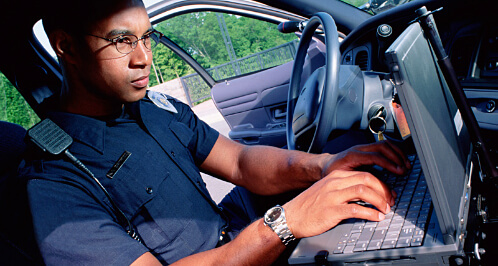
بهصورت امن و مطمئن از طریق هر دستگاه موبایل، لپتاپ خودروی گشتی یا رایانههای مستقر در مراکز انتظامی، به پایگاههای داده حاوی سوابق کیفری، اطلاعات اثر انگشت و اطلاعات وسایل نقلیه دسترسی داشته باشید.
سیاستهای احراز هویت در تمامی دستگاهها و موقعیتهای مکانی، چه دستگاهها بهصورت اشتراکی استفاده شوند و چه اختصاصی باشند، بهطور یکپارچه و یکسان اعمال خواهند شد.
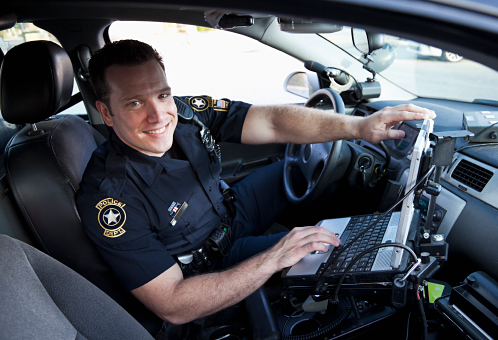
احراز هویت چندعاملی منطبق با CJIS در عمل
راهکارهای MFA کاربرپسند را پیادهسازی کنید که ضمن محافظت از دادههای حساس، مانعی برای انجام وظایف حیاتی نیروهای انتظامی و فرایندهای اداری ایجاد نکنند.
با توجه به نیازها، بودجه و زیرساختهای موجود خود، مناسبترین روش پیادهسازی MFA را انتخاب کنید و از گزینههای زیر بهره ببرید:
راهکارهای امن هویت
HID مجموعه گستردهای از روشهای احراز هویت را متناسب با نیازهای امنیت هویت شما ارائه میدهد که شامل FIDO2 و PKI میشود.
دیجیتالپرسونا
کارتها و کلیدهای Crescendo
انطباق سریع با الزامات و مقررات
در عرض چند روز و بدون ایجاد اختلال در عملیات سازمان، راهکار را پیادهسازی کنید. الزامات انطباق مربوط به امنیت دادهها و شبکه را مطابق با استاندارد CJIS برای MFA و همچنین در راستای دستورالعملهای هویت دیجیتال NIST 800-63 برآورده سازید.
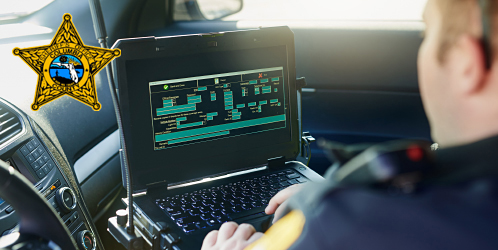
HID به اداره کلانتر کلمبیا کانتی در رعایت الزامات CJIS کمک میکند
با استفاده از Crescendo Cards و Credential Management System، اداره کلانتر کلمبیا کانتی یک لایه امنیتی جدید به زیرساخت خود اضافه کرد و وابستگی به نام کاربری و رمز عبور را از بین برد؛ در عین حال، الزامات CJIS سازمان FBI را نیز بهطور کامل رعایت کرد.
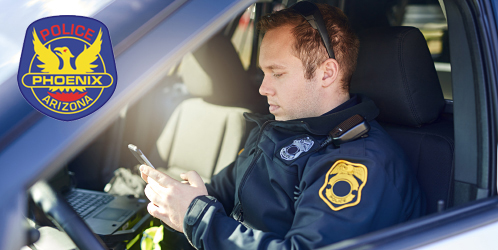
امنیت و تحرکپذیری در اداره پلیس فینیکس
با استفاده از DigitalPersona، اداره پلیس فینیکس میتواند بهسرعت و با امنیت بالا به سوابق کیفری در محل مأموریت یا در دفتر دسترسی داشته باشد و همزمان الزامات CJIS سازمان FBI برای دستگاههای همراه را نیز رعایت کند.
تجربه پیشرو در صنعت
HID با چندین دهه تجربه در ارائه راهکارهای پیشرفته امنیت هویت برای سازمانهای دولتی، یکی از پیشگامان این حوزه به شمار میرود. ما راهکارهای پیشرفته MFA را در برخی از پیچیدهترین محیطهای فناوری اطلاعات پیادهسازی کردهایم و مورد اعتماد بسیاری از سازمانها هستیم.
راهکار MFA برنده جوایز معتبر
انتخاب راهکار مناسب: بهترین شیوهها برای انطباق با CJIS
بهترین راهکار MFA برای هر سازمان یکسان نیست. برای انتخاب راهکار مناسب، این توصیهها را در نظر بگیرید:
- زیرساخت پشتیبان MFA — بسیاری از راهکارهای نرمافزاری میتوانند از روشهای احراز هویت و فرمفاکتورهایی که هماکنون در سازمان شما مورد استفاده قرار میگیرند، از کارتهای دسترسی فیزیکی گرفته تا دستگاههای همراه، پشتیبانی کنند. با این حال، برای دستیابی به بالاترین سطح امنیت، بهتر است راهکاری را انتخاب کنید که از فناوریهای PKI یا FIDO پشتیبانی کند.
- روشهای MFA کاربرپسند — امنیت نباید باعث کند شدن روند کار شود؛ حتی در شرایطی که دسترسی به اینترنت وجود ندارد. روشهای احراز هویت و فرمفاکتورهایی را انتخاب کنید که ساده، شفاف و استفاده از آنها آسان باشد.
- راهکارهای منطبق با FIPS — تنها نهادهای دولت فدرال و سازمانهایی که استانداردهای FIPS-201 را پیادهسازی کردهاند، ملزم به استفاده از راهکارهای دارای گواهی انطباق با FIPS 140-2 هستند. با این وجود، انتخاب تأمینکنندگانی که از استانداردهای FIPS پیروی میکنند، همچنان توصیه میشود؛ زیرا این موضوع نشاندهنده رعایت پیشرفتهترین پروتکلهای امنیتی روز است.
۵ پرسش برتر درباره MFA برای CJIS
پاسخ رایجترین سؤالات درباره الزامات جدید را دریافت کنید تا بتوانید گزینهها و چالشهای مرتبط با پیادهسازی MFA برای انطباق با CJIS را بهتر مدیریت کنید.
آشنایی با الزامات MFA در CJIS
با الزامات این دستورالعمل، اطلاعاتی که باید از آنها محافظت شود و نحوه انتخاب مسیر مناسب برای دستیابی به انطباق با CJIS آشنا شوید.
سوالات متداول
۱. MFA چه زمانی الزامی است؟
استفاده از MFA هر زمان که از یک دستگاه — چه سازمانی و چه شخصی — برای دسترسی به اطلاعات عدالت کیفری (CJI) استفاده میکنید، الزامی است. این موارد شامل موارد زیر میشود:
- ایستگاههای کاری (Workstations) که به همان شبکه مخزن فایلها یا پایگاه داده CJI متصل هستند.
- دستگاههایی که دادههای CJI را ذخیره میکنند یا امکان ذخیرهسازی آن را دارند (برای مثال، دستگاههایی که دارای برنامهای هستند که دادهها را در حافظه موقت نگهداری میکند یا امکان دانلود آنها را فراهم میسازد).
- برنامههای کاربردی که حاوی اطلاعات CJI هستند.
HID توصیه میکند سازمانها از MFA برای محافظت از تمامی دادههایی که تولید، ذخیره یا به آنها دسترسی پیدا میکنند، استفاده کنند.
۲. آیا به MFA مقاوم در برابر فیشینگ (AAL2) نیاز دارم؟
Authenticator Assurance Level 2 (AAL2) که با عنوان MFA مقاوم در برابر فیشینگ نیز شناخته میشود، سطح بالاتری از امنیت را ارائه میدهد، اما الزامات سختگیرانهتری نیز دارد. اگرچه این سطح تنها برای سازمانهایی که از اعتبارنامههای منطبق با PIV-I یا CIV استفاده میکنند الزامی است، HID بهشدت استفاده از آن را بهعنوان راهکاری برای افزایش امنیت با حداقل هزینه و تلاش اضافی توصیه میکند.
۳. آیا به گواهی FIPS 140-2 نیاز دارم؟
سیاست امنیتی CJIS، گواهی FIPS 140-2 را تنها برای نهادهای دولت فدرال یا سازمانهایی که استانداردهای FIPS-201 را پیادهسازی میکنند الزامی میداند. با این حال، هنگام انتخاب راهکار MFA بهتر است تأمینکنندگانی را انتخاب کنید که از استانداردهای FIPS پیروی میکنند، زیرا این موضوع نشاندهنده رعایت پیشرفتهترین پروتکلهای امنیتی است.
۴. اگر با HID همکاری کنم، چه روشهای احراز هویتی در اختیار خواهم داشت؟
HID طیف گستردهای از روشهای احراز هویت را ارائه میدهد، از جمله:
کارتهای دسترسی فیزیکی
کارتهای هوشمند (Smart Card)
کلیدهای امنیتی (Security Key)
احراز هویت بیومتریک
رمزهای عبور یکبارمصرف (OTP)
احرازکنندههای موبایلی (Mobile Authenticator)
این گزینهها امکان حفاظت از دادهها را بدون ایجاد اختلال در عملیات حیاتی نیروهای مجری قانون فراهم میکنند.
۵. HID چگونه میتواند در ممیزیهای CJIS کمک کند؟
فناوریهای HID مورد اعتماد سازمانهای بزرگ و کوچک هستند و مشاوران خدمات حرفهای این شرکت، با چندین دهه تجربه، راهکارهای MFA را متناسب با الزامات قانونی و مقرراتی هر سازمان سفارشیسازی میکنند.
۶. آیا راهکارهای MFA شرکت HID با سیستمهای امنیتی فعلی ما یکپارچه میشوند؟
بله. راهکارهای MFA شرکت HID بهصورت یکپارچه با کارتهای دسترسی فیزیکی، دستگاههای همراه و سامانههای امنیت دیجیتال مانند VPN، خدمات ابری و برنامههای قدیمی (Legacy Applications) ادغام میشوند.
این یکپارچگی به سازمانها کمک میکند امنیت فیزیکی و دیجیتال خود را در یک چارچوب واحد مدیریت کرده و در بسیاری از موارد از روشهای احراز هویت و فرمفاکتورهایی که هماکنون در اختیار دارند استفاده کنند.
۷. چه چیزی راهکارهای MFA شرکت HID را از سایر ارائهدهندگان متمایز میکند؟
راهکارهای MFA شرکت HID به دلیل پشتیبانی از استانداردهای فنی پیشرو مانند FIDO2، PKI و OATH و همچنین طراحی انعطافپذیر خود متمایز هستند. این ویژگیها امکان انتخاب و سفارشیسازی بهترین مسیر احراز هویت برای هر کاربر را فراهم میکنند.
HID با تکیه بر چندین دهه تجربه در حوزه امنیت دولتی، راهکارهایی کاربرپسند، قابل اعتماد و مورد اعتماد سازمانهای سراسر جهان ارائه میدهد که ضمن پاسخگویی به نیازهای خاص هر سازمان، با الزامات و مقررات در حال تغییر نیز سازگار هستند.