
PIAM یک چارچوب از فرآیندهای کسب و کار، سیاستها و فناوریهایی است که مدیریت هویتها و دسترسی فیزیکی آنها به تأسیسات را هماهنگ میکند.
در این مقاله، ما در مورد موارد زیر بحث خواهیم کرد:
- مبانی PIAM
- مدیریت هویت
- هویتهای اصلی – کارمندان دائمی
- هویتهای گسترشیافته – بازدیدکنندگان / کارمندان موقت
- هماهنگی دسترسی
- مدیریت بازدیدکنندگان
- مدیریت اعتبارنامهها
- مدیریت هویت
- درک نقش PIAM در یک سیستم امنیتی یکپارچه
- امنیت فیزیکی
- فناوری اطلاعات و امنیت
مبانی PIAM
مدیریت هویت
مدیریت هویت بخش اساسی PIAM است. این فرآیند ایجاد، نگهداری و مدیریت هویتهای افرادی است که نیاز به دسترسی به مکانهای فیزیکی دارند. این شامل مدیریت ویژگیهای هویت آنها، مانند نام، عنوان شغلی، بخش و مجوزهای دسترسی است. برای کسانی که با مفاهیم مدیریت هویت یا حاکمیت از منظر امنیت سایبری آشنا هستند، بیشتر این موارد آشنا خواهد بود.
هویتهای اصلی رایجترین نوع هویت در PIAM هستند. این افراد کسانی هستند که برای انجام کارهای خود هر روز به تأسیسات یک سازمان نیاز به دسترسی دارند. آنها معمولاً کارمندان تماموقت یک سازمان هستند.
هویتهای گسترشیافته بخشی از مجموعه اصلی هویتها نیستند، اما هنوز هم باید مدیریت شوند تا امنیت تأسیسات سازمان شما تضمین شود. این افراد میتوانند شامل پیمانکاران، فروشندگان، خدمات تحویل، مهمانان تجاری و بهطور کلی هر بازدیدکننده دیگری باشند که نیاز به دسترسی منظم یا گاه به گاه دارند. آنها همچنین میتوانند شامل هویتهایی باشند که نیاز به دسترسی روزانه دارند اما بهطور مستقیم توسط خود سازمان استخدام نشدهاند. برخی از این افراد ممکن است نیاز به دسترسی روزانه یا دسترسی مکرر به مناطق حساس داشته باشند، که در این صورت ممکن است نیاز به پیشنیازهای پیچیدهای برای ایجاد حق کار داشته باشند.
هماهنگی دسترسی
هماهنگی دسترسی اتوماسیون فرآیند مدیریت دسترسی است، که شامل استفاده از نرمافزار برای خودکارسازی وظایف مربوط به مدیریت دسترسی به تأسیسات فیزیکی است.
این میتواند شامل رویههای زیر باشد:
- ایجاد، بررسی، بهروزرسانی و حذف (CRUD) — مجوزهای دسترسی برای افراد بر اساس نقش، نیاز و سطح ریسک آنها. به عنوان مثال، یک راهحل PIAM مانند HID SAFE میتواند بهطور خودکار دسترسی به نشاننامه یک فرد را به محض تغییر وضعیت استخدامیاش لغو کند. این اطمینان میدهد که هیچ گونه شکافی در کنترل دسترسی وجود ندارد، حتی اگر یک فرد به دلیل بیماری یا تعطیلات غیبت داشته باشد.
- پیگیری فعالیتهای دسترسی — این میتواند برای شناسایی فعالیتهای مشکوک مانند دسترسی غیرمجاز یا تلاش برای دسترسی به مناطق محدود استفاده شود. این اطلاعات میتواند برای بهبود امنیت با شناسایی و رسیدگی به تهدیدات بالقوه استفاده شود.
- اجرای کنترلهای انطباق و نشان دادن رعایت آنها — ارکستراسیون دسترسی میتواند برای تولید گزارشهایی استفاده شود که به اثبات انطباق یک سازمان با مقررات کمک کند. این میتواند برای سازمانهایی که تحت مقرراتی مانند HIPAA یا PCI DSS قرار دارند، مهم باشد.
ارکستراسیون دسترسی میتواند ابزاری ارزشمند برای سازمانهایی باشد که میخواهند امنیت تأسیسات فیزیکی خود را بهبود بخشند. با خودکار کردن فرآیند مدیریت دسترسی، ارکستراسیون دسترسی میتواند به کاهش خطاها، افزایش کارایی و بهبود انطباق با مقررات کمک کند.
مدیریت بازدیدکنندگان
یک جنبه مهم در مورد هویتهای گسترشیافته این است که به یاد داشته باشیم همه بازدیدکنندگان یکسان نیستند. به همین دلیل است که PIAM زمانی که یک تأسیسات مجموعهای از هویتهای مختلف را مدیریت میکند، بسیار حیاتی است و میتواند به پاسخ به سوالات خاصی که ممکن است پیش بیاید، کمک کند.
چگونه افرادی را که به دسترسی هفتگی مکرر نیاز دارند در مقابل افرادی که به دسترسی ماهیانه نیاز دارند مدیریت میکنید؟
چگونه افرادی را که به دسترسی دائمی روزانه نیاز دارند، اما کارمندان دائمی تماموقت نیستند، مانند پیمانکاران، مدیریت میکنید؟
چگونه مطمئن میشوید که یک کارمند که سازمان را ترک کرده دیگر به ساختمان دسترسی ندارد؟
منابع مدیریت بازدیدکنندگان:
رهبری امنیت سازمانی با مدیریت بازدیدکنندگان (hidglobal.com)
بهینهسازی ایمنی، امنیت و انطباق محیط کار با فناوری مدیریت بازدیدکنندگان (hidglobal.com)
سیاست مدیریت بازدیدکنندگان شما چقدر ایمن است؟ (hidglobal.com)
این مجموعههای هویتی چه اشتراکی دارند؟
هر دو مجموعه هویتی، مجموعه اصلی و مجموعه گسترشیافته هویتها، میتوانند در مدیریت خود شکافهایی داشته باشند، بهویژه اگر بهصورت دستی مدیریت شوند.
بیایید به یک سناریوی واقعی نگاه کنیم
گرگ یک کارمند دائمی در یک سازمان بزرگ در آتلانتا است. او تصمیم میگیرد یک پیشنهاد شغلی جدید را بپذیرد و از سازمان خارج شود و آخرین روز خود را به پایان برساند. منابع انسانی نیز در حال تجربه چرخش نیروی کار است و اولویت را به استخدام جایگزین گرگ به جای خروج او میدهد، به دلیل منابع محدود خود. گرگ فراموش میکند که نشان خود را برگرداند و در حالی که مدیر امنیت محلی دسترسی او را حذف میکند، او از این موضوع آگاه نیست که گرگ همچنین در یک سیستم دسترسی دیگر در یک ساختمان دیگر قرار دارد. اکنون با دو خطای رایج مواجه میشویم:
- گرگ تنها از یکی از دو سیستم دسترسی که در طول زمان خود با شرکت داشت، حذف میشود
- یک نشان دیگر صادر شده است، بنابراین در حالی که یکی برگردانده شده، هنوز یکی دیگر تحت نام دیگری فعال است
هر یک از این سناریوها نشان فعالی را باقی میگذارد که میتواند حداقل برخی درها را باز کند. این بد است.
بدون جریانهای کاری مناسب، دسترسی گرگ به داراییهای دیجیتال ممکن است قطع شود در حالی که دسترسی فیزیکی باقی میماند. این به این معنی است که گرگ هنوز میتواند به ساختمان دسترسی داشته باشد، حتی اگر دیگر کارمند نباشد. این یک ریسک امنیتی است و وظیفهای است که باید در زیرساختهای بزرگ خودکار شود.
مدیریت اعتبار
کارتهای هوشمند، کیف پول موبایل و کارتهای مجازی اپلیکیشن، کلیدهای الکترونیکی و کلیدهای فلزی همه انواع اعتباراتی هستند که برای تأیید اینکه یک شخص مجوز صحیح برای دسترسی به یک فضای فیزیکی را دارد، استفاده میشوند. گاهی اوقات این فقط داشتن یک اعتبار است، همانطور که در مورد نشانهای فلزی یا پلاستیکی ساده صدق میکند.
مدیریت اعتبار فرآیند ایجاد، صدور، مدیریت و لغو اعتباراتی است که به منظور ارائه نظارت و کنترلها انجام میشود.
چند مثال مختلف از مدیریت اعتبار:
- ثبت هویتهای جدید — ایجاد یک هویت جدید در سیستم و صدور یک اعتبار
- بهروزرسانی یک اعتبار — زمانی که یک کارمند شغل یا مکان خود را تغییر میدهد، عمل تغییر حقوق دسترسی او بر اساس این تغییرات مهم است که ثبت شود. این ممکن است به سناریوهایی که یک شخص به مجوزها، آزمونها، بیمه یا سایر مستندات برای کار نیاز دارد نیز گسترش یابد. اعتبار میتواند تا زمانی که شرایط لازم برآورده نشده است، معلق شود.
- لغو یک اعتبار — زمانی که یک هویت استخدام خود را با یک سازمان به پایان میرساند یا اعتبار خود را گم کرده است، اعتبار باید لغو شود تا از دسترسی غیرمجاز جلوگیری شود
- حسابرسی استفاده از اعتبار — سیستم باید پیگیری کند که کاربران اعتبارهای خود را کی و کجا استفاده میکنند تا هرگونه فعالیت مشکوک شناسایی و بررسی شود. ارتباط قوی با مدیریت هویت در اینجا کلیدی است، همانطور که توانایی شناسایی فردی دسترسی به یک رویداد، یعنی استفاده از یک اعتبار منحصر به فرد که به یک فرد خاص مرتبط است، نیز مهم است.
با یک سیستم کنترل دسترسی فیزیکی (PACS)، درب بر اساس یک اعتبار معتبر با حقوق دسترسی مناسب باز خواهد شد. این بدان معناست که اگر یک کارت یا اعتبار معتبر ارائه شود، دسترسی داده خواهد شد. PIAM اطلاعاتی درباره اینکه چه کسی، چه چیزی، کجا، کی و چرا به دسترسی میدهد تا سازمانها بینش بهتری داشته باشند و کنترل کارآمدتری بر فرآیندهای امنیتی خود داشته باشند، فراهم میکند.
این یک فرآیند نسبتاً ساده برای کارکنان پس از onboarding اولیه است. با هویتهای گسترشیافته، این فرآیند پیچیدهتر میشود. باید یک روش ساده و خودکار برای وارد کردن قوانین صحیح و تأسیس اینکه تمام اطلاعات درست است قبل از اعطای اعتماد وجود داشته باشد. ما در قسمت دوم سری خود به این موضوع عمیقتر خواهیم پرداخت.
[پیشنمایش] PIAM چیست؟ قسمت II
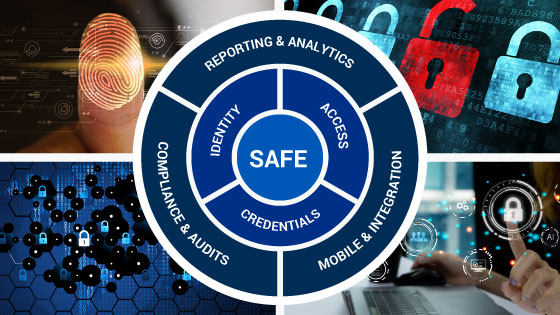
درک نقش PIAM در یک سیستم امنیتی یکپارچه
مدیریت دسترسی فیزیکی و هویت (PIAM) نقش حیاتی در ایجاد یک لایه هویتی قوی دارد که میتواند بر روی دسترسی فیزیکی قرار گیرد. این به ابزارهای امنیت فیزیکی دیگر که امکان یک برنامه امنیت فیزیکی قوی را فراهم میکنند، مکمل است. امنیت فیزیکی و امنیت اطلاعات نباید در تضاد با یکدیگر عمل کنند — آنها نباید با یکدیگر رقابت کنند. بلکه باید به عنوان مکمل یکدیگر در نظر گرفته شوند. هر دو برای ارتقاء امنیت یک سازمان به طور کلی لازم هستند تا سطح حمله آنها را کاهش دهند و عوامل تهدید بالقوه را از بین ببرند.
امنیت فیزیکی
- یک روش بیوقفه برای مدیریت دسترسی فیزیکی فراهم میکند و بهویژه در زیرساختهای پیچیده مفید است
- میتواند وظایف را خودکار کند
- به سازمانها کمک میکند تا با مقررات مطابقت داشته باشند
- میتواند با سیستمها و فناوریهای دیگر یکپارچه شود
فناوری اطلاعات و امنیت
PIAM فراتر از فقط دسترسی فیزیکی میرود. با ارائه یک راه برای مدیریت دسترسی فیزیکی به تأسیسات، PIAM به طور مستقیم امنیت فناوری اطلاعات را با:
- شناسایی و احراز هویت کاربران
- کنترل دسترسی به منابع
- ردیابی فعالیتهای دسترسی
- تولید گزارشات
PIAM بخشی حیاتی از هر سیستم امنیتی یکپارچه است و اطمینان میدهد که تنها هویتهای مجاز به آنچه که باید به آن دسترسی داشته باشند — مکانهای فیزیکی و داراییهای دیجیتال — دسترسی دارند. PIAM به شناسایی و پاسخ به تهدیدات امنیتی سریعتر و کارآمدتر کمک میکند.
در مرحله بعد، ما به عمق بیشتری خواهیم رفت و برخی از موضوعات پیشرفتهتر PIAM و اینکه چگونه سازمانها میتوانند از یک راهحل PIAM برای بهبود وضعیت کلی امنیت خود استفاده کنند، بررسی خواهیم کرد.
منتظر قسمت دوم سری “PIAM چیست” باشید که در آن به بررسی عمیقتری خواهیم پرداخت و بحث خواهیم کرد:
- موضوعات پیشرفته PIAM
- مطابقت
- تأیید حسابرسی
- مکانها
- سوالات برتر PIAM
- چرا به PIAM نیاز دارم اگر PACS دارم؟
- موضوعات متمرکز بر عمودی
آماده برای قسمت ۲؟ هماکنون بخوانید >>
سامانتا فریدمن مدیر بازاریابی محتوا برای HID است که به پیشبرد ابتکارات محتوا و موقعیتیابی برند برای راهحلهای نیروی کار در بخش مدیریت هویت و دسترسی کمک میکند. او تجربه گستردهای در استراتژی محتوا و پیادهسازی در صنایع مختلف از جمله فناوری تبلیغات، رسانه و سرگرمی، حریم خصوصی دادهها و بستهبندی جهانی دارد.