
اعتبارنامههای موبایل، تأیید هویت بیومتریک و راهحلهای دسترسی همگرا، چشمانداز هویت مورد اعتماد HID را نشان میدهند
آستین، تگزاس، ۱۸ مارس ۲۰۲۶ – در ISC West 2026، غرفه شماره #9053، HID فناوریهایی را به نمایش خواهد گذاشت که به سازمانها امکان میدهد دسترسی فیزیکی، احراز هویت دیجیتال و تأیید هویت را به یک سیستم یکپارچه ادغام کنند. این نمایشها شامل راهحلهایی برای مدیریت ریدر موبایل، مدیریت بازدیدکنندگان در حوزه بهداشت و درمان، صدور اعتبارنامه و تأیید هویت بیومتریک است که همگی به منظور افزایش امنیت در حالی که کارایی عملیاتی را بهبود میبخشند، طراحی شدهاند.
“با ادامه همگرایی سیستمهای امنیتی فیزیکی و دیجیتال، هویت به بنیادی تبدیل میشود که آنها را به هم متصل میکند,” گفت رامش سونگوکریشناسمی، معاون ارشد و مدیر فناوری در HID. “HID به سازمانها این امکان را میدهد که کنترل دسترسی، احراز هویت و تأیید هویت را یکپارچه کنند و به آنها انعطافپذیری میدهد تا اکوسیستمهای هویت مورد اعتماد را بسازند که با نیازهای امنیتی آنها تکامل یابد.”
شرکتکنندگان در ISC West که به غرفه HID مراجعه میکنند، خواهند دید که چگونه فناوریهای این شرکت به طور مشترک برای حمایت از استراتژیهای مدرن حفاظت از هویت در محیطهای سازمانی، بهداشت و درمان، دولت و زیرساختهای حیاتی کار میکنند. از طریق یک تجربه عملی و غوطهور، بازدیدکنندگان میتوانند راهحلهای HID را در عمل در سناریوهای واقعی هویت و دسترسی بررسی کنند.
فراتر از غرفه، HID در هشت جلسه سخنرانی در ISC West 2026 شرکت خواهد کرد. لیست کامل از طریقدایرکتوری جلسات ISC West 2026 در دسترس است.
تحویل اعتبارنامه صحیح، هر بار
هویت مدرن قبل از اینکه کسی به در برسد آغاز میشود. راهحلهای صدور اعتبارنامه HID به سازمانها ابزارهایی میدهد تا اعتبارنامههای مورد اعتماد را در هر فرمت و نوع نیروی کار ایجاد، پیادهسازی و مقیاسپذیر کنند.
با رسیدن اعتبارنامههای موبایل به پذیرش عمومی — با ۷۴٪ از سازمانها که در حال حاضر در حال پیادهسازی یا برنامهریزی برای پیادهسازی هستند، طبقگزارش وضعیت امنیت و هویت ۲۰۲۶ HID — دسترسی موبایل HID اعتبارنامههای امن را از طریق یک اپلیکیشن یا کیف پول دیجیتال در طیف وسیعی از دستگاهها ارائه میدهد. شرکتکنندگان میتوانند از نزدیک ببینند که چگونه HID این کار را برای سازمانها ساده میکند تا دسترسی موبایل را صادر، مدیریت و مقیاسپذیر کنند، با راهحلهایی که برای برآورده کردن نیازهای امنیتی در حال تحول آنها طراحی شده است، از جمله پشتیبانی جدید برای دسترسی موبایل بر روی ریدرها با کلیدهای موجود به منظور کاهش پیچیدگی و هزینهها برای ارتقاء به موبایل.
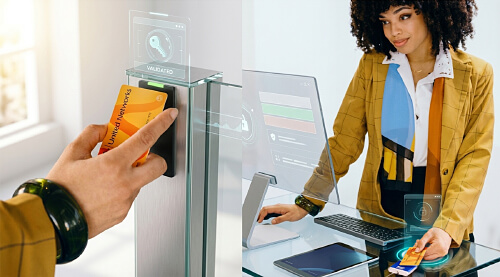
HID همچنین از راهاندازی راهحل HID Converged Credentials خود در ISC West خبر میدهد، راهحلی که دسترسی فیزیکی و منطقی را به یک اعتبار استاندارد مبتنی بر یکپارچه میکند. با استفاده از همان کارت یا کلید امنیتی که قبلاً دارند، کارمندان میتوانند از درهای ایمن عبور کنند و به ایستگاههای کاری و برنامههای سازمانی بدون نیاز به رمز عبور یا توکنهای جداگانه احراز هویت کنند.
برای تیمهایی که نیروی کار با حجم بالا یا توزیع شده را مدیریت میکنند، HID FARGO Connect، مدیریت چرخه عمر اعتبار را از طریق یک پلتفرم یکپارچه مبتنی بر ابر ساده میکند. با اتصال مکانهای دور، سیستمهای منابع انسانی و سختافزار صدور، سازمانها میتوانند بهطور آنی اعتباراتی را برای کارمندان در هر جایی صادر و فعال کنند. زمانی که با چاپگرهای پیشرفتهای مانند HID FARGO HDP6600، HDP5000e و DTC1500 ترکیب شود، کسبوکارها یک اکوسیستم صدور کاملاً متصل به دست میآورند که زمانهای تحویل را تسریع میکند، امنیت را تقویت میکند و کارایی عملیاتی را در سراسر سازمان بهبود میبخشد.
حداکثر کردن زیرساخت کنترل دسترسی
صدور اعتبار مناسب تنها زمانی اهمیت دارد که زیرساختی که آن را میخواند، برای مطابقت با آن ساخته شده باشد. بهبودهای اخیر در پرتفوی کنترل دسترسی HID به سازمانها انعطافپذیری و کنترل بیشتری بر سرمایهگذاریهایی که قبلاً انجام دادهاند، میدهد.
برای مدیرانی که مدیریت استقرار ریدرها را در مقیاس انجام میدهند، HID Linq Mobile برای Android پیشنمایشی از آنچه مدیریت ساده ریدر به عنوان یک برنامه موبایل به نظر میرسد، ارائه میدهد و پیکربندی از راه دور ریدرهای HID Signo و OMNIKEY و بهروزرسانیهای نرمافزاری را از یک رابط واحد امکانپذیر میسازد. نسخه Android در سهماهه دوم راهاندازی میشود و انتظار میرود نسخه iOS در اواخر امسال در دسترس باشد.
طراحی شده برای احراز هویت بیوقفه در حال حرکت، سری HID OMNIKEY Plug خانواده ریدر RFID جمع و جوری است که برای نیروی کار موبایل ایدهآل است. طراحی کوچک و سبک آن آن را برای حرفهایها در حال حرکت ایدهآل میسازد. این سری در دو نسخه موجود است و احراز هویت امن و بدون رمز عبور را با پشتیبانی از چندین فناوری اعتبار، از جمله FIDO2 و سایر روشهای احراز هویت چندعاملی (MFA) ارائه میدهد تا در برابر فیشینگ و سرقت اعتبار محافظت کند. همچنین به پرتفوی وسیعتر OMNIKEY کمک میکند و به سازمانها در گسترش و حداکثر کردن سرمایهگذاریهای فناوری موجود خود کمک میکند.
تأیید هویت در زمان واقعی
مدیر بازدیدکننده برای مراقبتهای بهداشتی یک فرآیند چکاین بیمار سفارشی برای بیمارستانها ارائه میدهد و بهطور مستقیم با سیستمهای سوابق الکترونیکی سلامت (EHR) ادغام میشود تا بازدیدکنندگان را به بیماران و اتاقهای خاص برای راهنمایی سریع بازدیدکنندگان متصل کند. قابلیتها شامل اسکن ID، ثبت عکس، مدیریت لیست تماشا و لاگهای آماده حسابرسی برای حمایت از انطباق با HIPAA، اداره ایمنی و بهداشت شغلی (OSHA) و سایر مقررات است — کاهش اصطکاک از درب ورودی، بدون به خطر انداختن امنیت.
همان تعهد به تأیید هویت دقیق به نمایشگاه جدید Digital Trust & Identity Pavilion گسترش مییابد، جایی که HID آخرین فناوریهای بیومتریک را نشان خواهد داد، از جمله اینکه چگونه میتوان در زمان واقعی تأیید کرد که شخص ارائهدهنده اعتبارنامه همان کسی است که ادعا میکند.
HID Facepod به شرکتکنندگان در ورودی نمایشگاه خوشامد خواهد گفت و نمونهای فوری و واقعی از تأیید هویت از طریق تشخیص چهره قبل از ورود به داخل ارائه میدهد.
در غرفه HID (#22136) در نمایشگاه، شرکتکنندگان خواهند دید که چگونه HID Facepod تأیید بیومتریک سریع و دقیقی را تحت شرایط عملیاتی واقعی ارائه میدهد. HID همچنین دو نمایش اضافی با Veridocs و Soloinsight را ارائه خواهد داد که تأیید هویت چندمدلی را شامل میشود که شامل تشخیص چهره و احراز هویت پیشرفته مدارک برای هر دو نوع اعتبارنامه فیزیکی و موبایل است. این نمایشها بهطور مشترک نشان میدهند که چگونه HID تأیید هویت مورد اعتماد را در طیف وسیعی از اعتبارنامهها، محیطها و موارد استفاده ممکن میسازد — که توسط فناوریهای HID و ادغامهای بیوقفه با راهحلهای مکمل در اکوسیستم شرکای خود پشتیبانی میشود.
راهحلهایی که HID به ISC West میآورد، هم جهتگیری استراتژیک شرکت و هم تغییرات گستردهتری را که در حال حاضر در حال انجام است، منعکس میکند، زیرا سازمانها بهطور فزایندهای به رویکردهای یکپارچه برای هویت فیزیکی و دیجیتال نیاز دارند. طبق گزارش وضعیت امنیت و هویت HID در سال 2026، که بیش از 1,500 کاربر نهایی و شرکای صنعتی را مورد بررسی قرار داد، 75% از سازمانها قبلاً راهحلهای هویت فیزیکی-دیجیتال همگرا را پیادهسازی کردهاند یا بهطور فعال در حال ارزیابی آنها هستند. مدیریت هویت همچنین بهعنوان اولویت استراتژیک اصلی ظاهر شده است، که 73% از پاسخدهندگان آن را بهعنوان یک روند پیشرو ذکر کردهاند. برای متخصصان امنیت، یکپارچهسازان و رهبران فناوری در نمایشگاه ISC West، نمایشهای HID نگاهی دست اول به این موضوع ارائه میدهد که چرا سازمانهای با بیشترین حساسیت به امنیت در جهان به HID اعتماد دارند تا از آنچه برایشان مهم است، محافظت کند.
شرکتکنندگان در ISC West میتوانند آخرین نوآوریهای HID را در غرفه #9053 بررسی کنند.
درباره HID
HID هویتهای مورد اعتماد مردم، مکانها و اشیاء جهان را قدرت میبخشد. ما این امکان را فراهم میکنیم که مردم بهطور ایمن معامله کنند، بهطور مؤثر کار کنند و بهطور آزاد سفر کنند. راهحلهای هویت مورد اعتماد ما به مردم دسترسی راحت به مکانهای فیزیکی و دیجیتال میدهد و اشیایی را که میتوانند شناسایی، تأیید و بهطور دیجیتال ردیابی شوند، متصل میکند. میلیونها نفر در سراسر جهان از محصولات و خدمات HID برای مدیریت زندگی روزمره خود استفاده میکنند و میلیاردها شیء از طریق فناوری HID متصل هستند. ما با دولتها، مؤسسات آموزشی، بیمارستانها، مؤسسات مالی، کسبوکارهای صنعتی و برخی از نوآورترین شرکتها در جهان همکاری میکنیم. دفتر مرکزی ما در آستین، تگزاس واقع شده و HID بیش از ۴,۵۰۰ کارمند در سطح جهانی دارد و دفاتر بینالمللی را اداره میکند که از بیش از ۱۰۰ کشور پشتیبانی میکند. HID یک برند گروه ASSA ABLOY است. برای اطلاعات بیشتر، به www.hidglobal.com مراجعه کنید.
###
© ۲۰۲۶ شرکت HID Global/ASSA ABLOY AB. کلیه حقوق محفوظ است. HID، HID Global، لوگوی آجر آبی HID و طراحی زنجیرهای علائم تجاری یا علائم تجاری ثبتشده HID Global، ASSA ABLOY AB یا وابسته(های) آن در ایالات متحده و سایر کشورها هستند و بدون اجازه نمیتوانند استفاده شوند. سایر علائم تجاری، علائم خدمات و نامهای محصولات یا خدمات علائم تجاری یا علائم تجاری ثبتشده مالکان مربوطه خود هستند.
تماس با رسانهها:
HID
سارا چاپوت: sara.chaput@hidglobal.com