
HID Converged Credentials به تیمهای امنیتی کمک میکند تا شکافهای هویتی را ببندند، مدیریت اعتبارنامه را ساده کنند و وضعیت کلی امنیت خود را بدون افزودن پیچیدگی عملیاتی تقویت کنند
آستین، تگزاس، ۲۳ مارس ۲۰۲۶ – در ISC West 2026، HID، یک ارائهدهنده پیشرو در راهحلهای هویت معتبر، از راهاندازی HID Converged Credentials در غرفه #9053. این راهحل به سازمانها اجازه میدهد تا تأسیسات خود را ایمن کرده و هویتها و اعتبارنامههای کارکنان را از طریق یک پلتفرم یکپارچه و واحد مدیریت کنند. طراحی شده است تا به تیمهای امنیتی یک مسیر عملی برای مدرنسازی معماری هویتی خود ارائه دهد، این راهحل دسترسی فیزیکی و منطقی را تحت یک اعتبارنامه مقاوم در برابر فیشینگ تجمیع میکند و پیچیدگی تأمینکنندگان را کاهش داده و وضعیت امنیتی را بدون اختلال در زیرساختهای موجود تقویت میکند.
دلایل همگرایی
برای اکثر سازمانها، ایمنسازی یک ساختمان و ایمنسازی یک شبکه به عنوان دو رشته جداگانه در نظر گرفته میشود، اغلب با تأمینکنندگان و اعتبارنامههای جداگانه. یک کارمند ممکن است با یک کارت به دفتر وارد شود، با یک رمز عبور به کامپیوتر خود وارد شود و با یک روش دیگر به برنامههای ابری احراز هویت کند. با سیستمها و اعتبارنامههای مختلف که به صورت جداگانه عمل میکنند، نقاط بالقوه شکست چند برابر میشود و شکافهایی ایجاد میکند که حسابرسی آنها دشوار و مدیریت آنها پرهزینه است.
در عین حال، چشمانداز تهدید در حال تحول است و روشهای حمله مبتنی بر هوش مصنوعی، آسیبپذیریهای مبتنی بر اعتبارنامه را سختتر از آنچه که قابل نادیده گرفتن باشد، میکند. سازمانهایی که نحوه مدیریت هویت را در محیطهای فیزیکی و منطقی یکپارچه میکنند، بهتر در موقعیت قرار دارند تا از این خطرات جلوتر بمانند.
“مشتریان ما به مدت دههها به HID اعتماد کردهاند تا تأسیسات خود را ایمن کنند. HID Converged Credentials یک پاسخ مستقیم به آنچه که آنها به ما میگویند است: آنها میخواهند تأمینکنندگان کمتری داشته باشند، پیچیدگی کمتری و یک اعتبارنامه که در همه جا کار کند، از درب ورودی تا دسکتاپ و ابر. ما به طور منحصر به فردی در موقعیتی هستیم که این را ارائه دهیم، زیرا هویت در DNA ماست،” گفت دانیل گوندلاخ، معاون رئیس و رئیس واحد کسب و کار، NAM – PACS، HID.
این احساس در سراسر صنعت به طور گستردهای به اشتراک گذاشته میشود. بر اساس گزارش وضعیت امنیت و هویت ۲۰۲۶ HID، که بیش از ۱,۵۰۰ کاربر نهایی و شرکای صنعتی را مورد بررسی قرار داد، ۷۵٪ از سازمانها قبلاً راهحلهای هویت همگرا را مستقر کرده یا به طور فعال در حال ارزیابی آنها هستند. مدیریت هویت به عنوان اولویت استراتژیک اصلی در تمام دستههای مورد بررسی قرار گرفت، به طوری که ۷۳٪ از متخصصان امنیت فیزیکی آن را به عنوان یک روند پیشرو شناسایی کردند و ۶۰٪ برنامهریزی کردند تا سرمایهگذاری در این حوزه را افزایش دهند. با این حال، با وجود تقاضای واضح، ۵۲٪ هنوز پیچیدگی مدیریت سیستمهای هویت تکهتکه شده را به عنوان بزرگترین مانع پیشرفت خود ذکر میکنند.
هویت یکپارچه در هر نقطه دسترسی
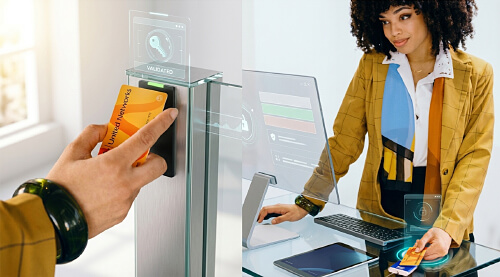
HID Converged Credentials به چالشهای مدیریت هویت پراکنده پاسخ میدهد و دسترسی فیزیکی و منطقی را به یک اعتبار استاندارد و واحد تجمیع میکند. با استفاده از همان کارت یا توکن امنیتی که قبلاً دارند، کارکنان میتوانند از طریق یک در امن عبور کرده و به ایستگاه کاری و برنامههای سازمانی خود وارد شوند، بدون نیاز به رمز عبور، بدون اصطکاک و بدون اینکه تیمهای امنیتی مجبور به مدیریت چندین سیستم هویتی شوند.
این راهحل که برای پشتیبانی از استانداردهای FIDO2 و PKI طراحی شده است، احراز هویت مقاوم در برابر فیشینگ را به هر دو محیط فیزیکی و منطقی میآورد. برای مدیران امنیت، این به معنای دید یکپارچه در تمام نقاط دسترسی، سادهسازی انطباق و حسابرسی، و توانایی فراهم کردن یا لغو دسترسی بهطور یکپارچه است.
“تیمهای امنیتی امروز به دنبال راهحلهایی هستند که پیچیدگی را کاهش دهند بدون اینکه از حفاظت کاسته شود”، گفت شان دیون، معاون و رئیس احراز هویت، HID. “HID Converged Credentials در هر دو زمینه موفق است و به کارکنان یک اعتبار برای دسترسی به ساختمان، ایستگاه کاری و برنامهها میدهد، در حالی که مدیریت اعتبار را برای سازمانها سادهتر و کارآمدتر میکند.”
HID Converged Credentials: فرمها و قابلیتها
HID Converged Credentials در چندین فرم مختلف در دسترس است تا با نحوه کار سازمانها و کارکنانشان سازگار باشد:
کارتهای هوشمند Crescendo: یک کارت واحد برای دسترسی به درهای فیزیکی و ورود دیجیتال مقاوم در برابر فیشینگ، که از FIDO2، PKI و OATH پشتیبانی میکند و نیازی به توکن جداگانه ندارد.
کلیدهای امنیتی: احراز هویتکنندههای قابل حمل FIDO2/PKI برای دسترسی با اطمینان بالا به ایستگاههای کاری و برنامههای ابری.
ریدرهای میکرو: ریدرهای کوچک و مجهز به NFC که دسترسی تجمیع شده را به ایستگاههای کاری و محیطهایی که حمل تلفن عملی نیست، گسترش میدهند.
HID Converged Credentials برای سادهسازی و در نهایت یکپارچهسازی لایه مدیریت چرخه عمر اعتبار در دسترسیهای فیزیکی و منطقی طراحی شده است و اطمینان بالایی را از طریق اعتبارهای قویتر، عملیات سادهتر، تجربه کاربری یکسان و شواهدی برای حسابرسی و انطباق ارائه میدهد.
به HID در غرفه #9053 در ISC West 2026 مراجعه کنید تا دسترسی تجمیع شده را از نزدیک تجربه کنید، با کارشناسان دسترسی فیزیکی و هویت در محل برای راهنمایی شرکتکنندگان در مورد مجموعه وسیعتر HID.
برای اطلاعات بیشتر در مورد راهحل HID Converged Credentials، لطفاً به وبسایت مراجعه کنید.
درباره HID
HID هویتهای مورد اعتماد مردم، مکانها و اشیاء جهان را تأمین میکند. ما این امکان را برای مردم فراهم میکنیم که بهطور ایمن معامله کنند، بهطور مولد کار کنند و بهطور آزاد سفر کنند. راهحلهای هویت مورد اعتماد ما به مردم دسترسی راحت به مکانهای فیزیکی و دیجیتال میدهد و اشیایی را که میتوانند شناسایی، تأیید و بهطور دیجیتال ردیابی شوند، متصل میکند. میلیونها نفر در سراسر جهان از محصولات و خدمات HID برای مدیریت زندگی روزمره خود استفاده میکنند و میلیاردها شیء از طریق فناوری HID متصل هستند. ما با دولتها، مؤسسات آموزشی، بیمارستانها، مؤسسات مالی، کسبوکارهای صنعتی و برخی از نوآورترین شرکتها در جهان همکاری میکنیم. دفتر مرکزی HID در آستین، تگزاس قرار دارد و بیش از ۴,۵۰۰ کارمند در سطح جهانی دارد و دفاتر بینالمللی را اداره میکند که از بیش از ۱۰۰ کشور حمایت میکنند. HID یک برند گروه ASSA ABLOY است. برای اطلاعات بیشتر، به www.hidglobal.com مراجعه کنید.
###
© 2026 HID Global Corporation/ASSA ABLOY AB. کلیه حقوق محفوظ است. HID، HID Global، لوگوی آجر آبی HID و طراحی زنجیرهای علائم تجاری یا علائم تجاری ثبتشده HID Global، ASSA ABLOY AB یا وابسته(های) آن در ایالات متحده و کشورهای دیگر هستند و ممکن است بدون اجازه استفاده نشوند. سایر علائم تجاری، علائم خدمات و نامهای محصولات یا خدمات علائم تجاری یا علائم تجاری ثبتشده مالکان مربوطه خود هستند.
تماس با رسانه:
HID
سارا چاپوت: sara.chaput@hidglobal.com